سیسکو SDN – Cisco Software defined Network
شبکه نرمافزارمحور از CLI تا کنترلر
اگر هنوز هر VLAN و ACL را روی تکتک سوئیچهای 2960 و 3750 و 4500 با دست مینویسید، همان جایی هستید که سیسکو برایش Software-Defined Networking یا همان SDN را جدی کرد. روی کاغذ SDN یک معماری است؛ در عمل یعنی مغز سیاست شبکه از جعبه جدا میشود، کنترلر میشود نقطه واحد، و دستگاهها بیشتر نقش forwarding و enforcement میگیرند. این مطلب همان سیسکو SDN – Cisco Software defined Network را از تعریف رسمی سیسکو تا ACI در دیتاسنتر، SD-Access در پردیس، و SD-WAN روی شعبهها میچیند؛ با شکلها و اعدادی که از سند رسمی سیسکو آمده، نه از اسلاید بازاریابی ناشناس.
در شبکه سازمانی ایران هنوز بیشتر عملیات روی CLI زنده است. جایی هسته 6500 و Access کاتالیست قدیمی است، جایی سویچ سیسکو سری ۹۲۰۰ و سویچ سیسکو سری ۹۶۰۰ خریده شده ولی هنوز مثل ۱۹۹۸ کانفیگ میشود. SDN برای این نیست که دانش OSPF و VLAN و QoS را دور بیندازید؛ برای این است که همان دانش را یکبار بهصورت سیاست تعریف کنید و کنترلر روی صد دستگاه یکسان پیاده کند. تعریف رسمی سیسکو را در Software-Defined Networking Overview بخوانید.
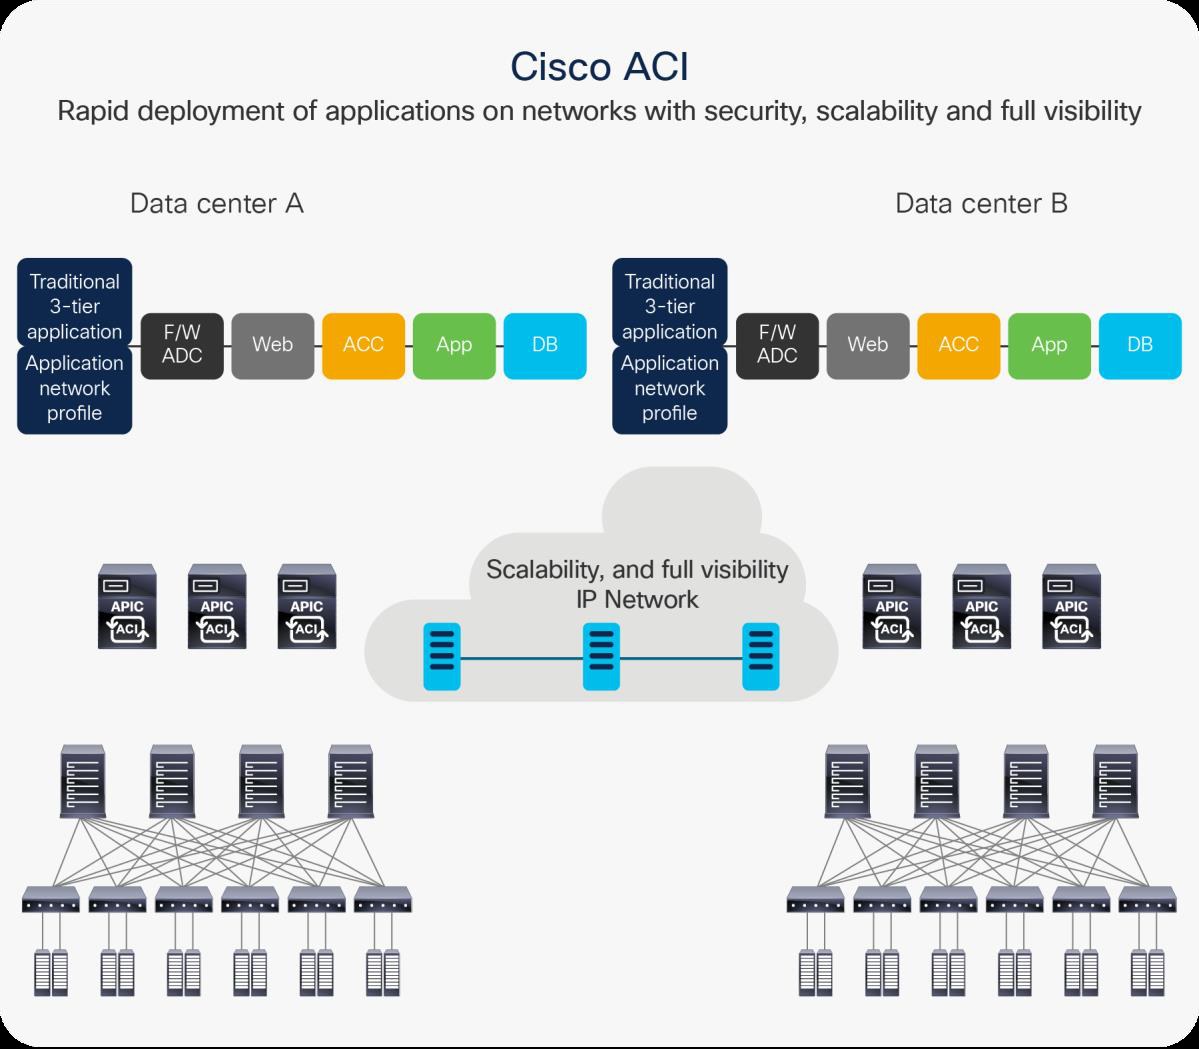
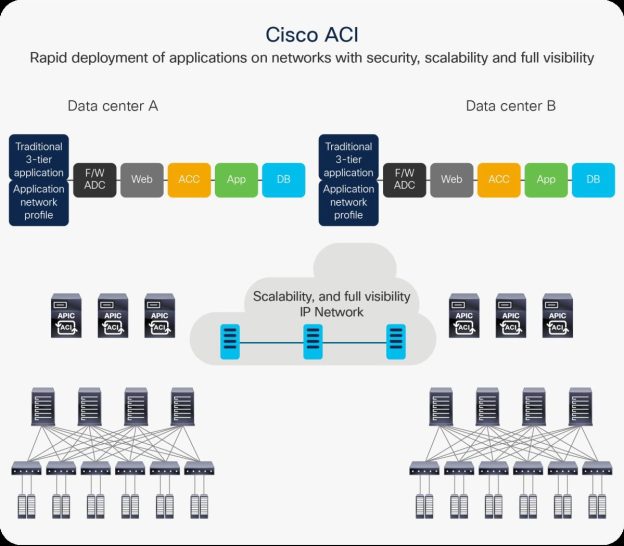
شکل دیتاشیت سیسکو: ACI با Application Network Profile ، کلاستر APIC و فابریک spine/leaf
SDN دقیقا چیست؛ تعریف سیسکو
سیسکو میگوید SDN معماریای است که شبکه را انعطافپذیرتر و مدیریتپذیرتر میکند؛ با این کار که control plane را از تابع forwarding روی دستگاههای جدا انتزاع میکند و مدیریت را متمرکز میسازد. سه عنصر اصلی را همینجا حفظ کنید:
| عنصر | کار |
|---|---|
| Controller | مغز معماری؛ مدیریت متمرکز، اتوماسیون، اعمال سیاست روی محیط فیزیکی و مجازی |
| Southbound API | ارتباط کنترلر با سوئیچ، روتر، اکسس پوینت، فایروال |
| Northbound API | ارتباط کنترلر با اپلیکیشنها و موتورهای سیاست؛ از دید اپ، شبکه مثل یک دستگاه منطقی واحد است |
این سه لایه را با OpenFlow خالص اشتباه نگیرید. سیسکو در وایتپیپر Demystifying SDN for the Network Engineer صریح میگوید در مدل سازمانیاش، data plane و بخش زیادی از control plane هنوز روی خود دستگاه میمانند؛ آنچه اول متمرکز شد، management plane بود. کنترلر قدیمی سازمانی APIC-EM بود؛ امروز همان فلسفه روی Cisco Catalyst Center (قبلاً DNA Center) برای پردیس، روی APIC برای ACI ، و روی SD-WAN Manager برای WAN ادامه یافته است.
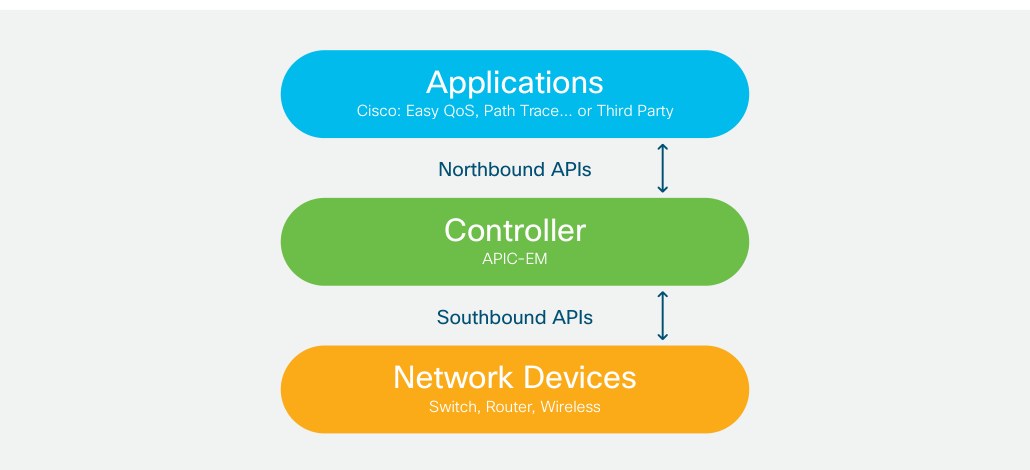
وایتپیپر رسمی سیسکو: Applications ، Controller و Network Devices با Northbound و Southbound API
شبکه سنتی چه شکلی بود و SDN چه چیزی را عوض کرد
روی هر روتر و سوئیچ کلاسیک سه صفحه دارید. Data plane بسته را forward میکند. Control plane با OSPF و BGP و STP تصمیم میگیرد بسته کجا برود. Management plane همان CLI و SNMP و کانفیگ دستی شماست. در شبکه سنتی هر جعبه مغز خودش را دارد؛ اگر سیاست ACL را روی صد Access عوض کنید، صد بار باید درست بنویسید. سیسکو این مدل را «دستی، پیچیده و ایستا» توصیف کرده؛ برای دههها که فقط هدف «وصل بماند» بود، کافی بود.
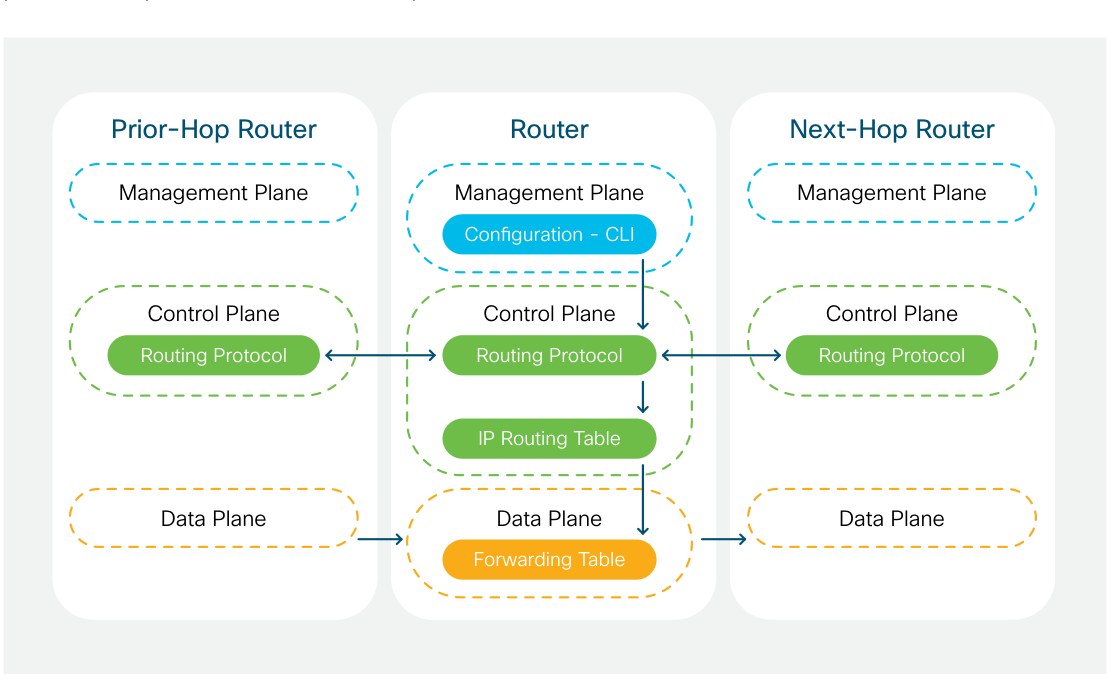
وایتپیپر رسمی Demystifying SDN: Management و Control و Data Plane روی روتر سنتی
محرکهای تغییر را سیسکو سه تا میشمارد: موبایل و BYOD ، مجازیسازی و کلود، و مقیاس IoT. وقتی endpoint ها تصاعدی زیاد میشوند، استخدام نیرو بهازای هر دو برابر شدن نود دیگر جواب نیست. SDN یعنی سیاست را یکجا تعریف کنید، کنترلر syntax هر پلتفرم را بسازد، و شما از تکرار CLI خسته نشوید. مزیتهایی که خود سیسکو در همان وایتپیپر نوشته: سرعت rollout سرویس، دقت و تکرارپذیری، abstraction سیاست، بهینهسازی پویا، آنالیتیکس عمیقتر، و فشار کمتر روی OpEx.
مثال ملموس: مدیریت ACL طولانی روی CLI کابوس است. ابزار Path Trace روی کنترلر سازمانی، مسیر هاپبههاپ را میکشد و نشان میدهد ترافیک کجا قطع شده؛ بدون اینکه وارد تکتک دستگاهها شوید. Easy QoS هم سیاست اولویت را از GUI به همه دستگاههای مسیر میفرستد؛ کاری که قبلاً ده دقیقه روی هر هاپ طول میکشید.
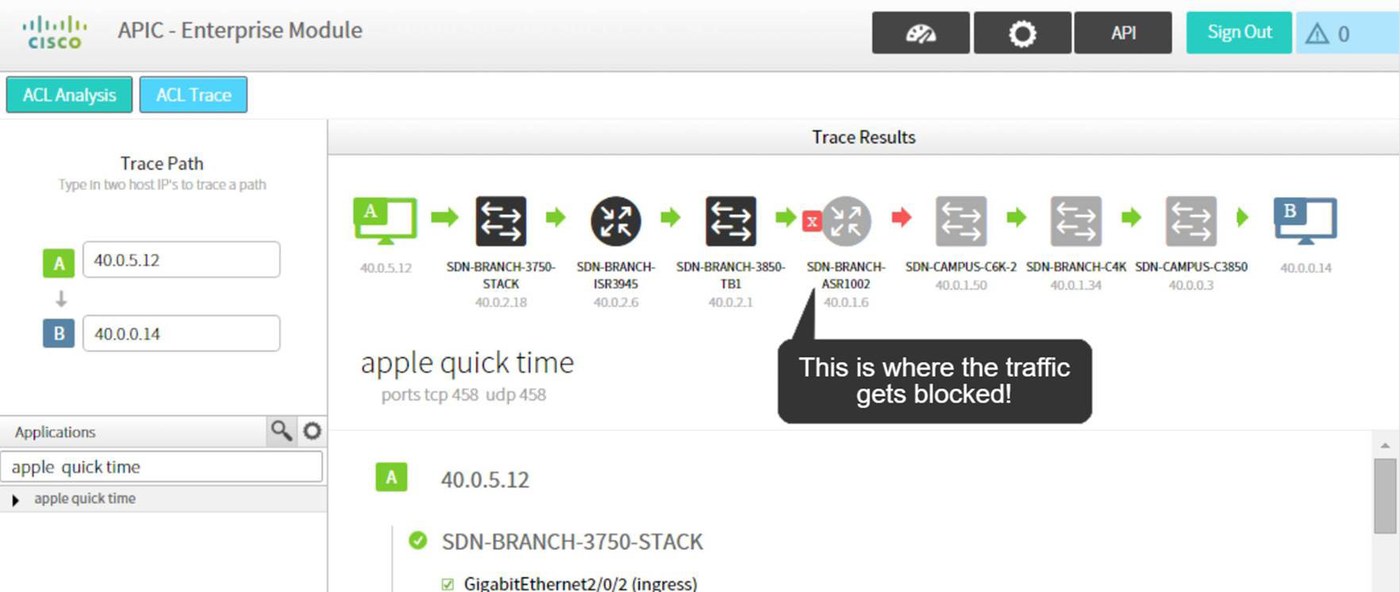
اسکرین رسمی کنترلر سازمانی سیسکو: Path Trace محل بلاک شدن ترافیک توسط ACL را نشان میدهد
از SDN تا Intent-Based Networking
سیسکو SDN را پایهای برای Intent-Based Networking (IBN) میداند. SDN عمدتاً provisioning و کانفیگ خودکار بود. IBN دو لایه اضافه میکند: translation یعنی نیت کسبوکار به سیاست شبکه ترجمه شود، و assurance یعنی شبکه مدام چک کند آیا رفتار واقعی با نیت یکی است یا نه. در عمل امروز وقتی Catalyst Center از Design و Policy و Provision و Assurance حرف میزند، همان طیف SDN تا IBN را میبینید. SDN مرده نیست؛ اسکلت است. IBN پوست و سیستم ایمنی است.
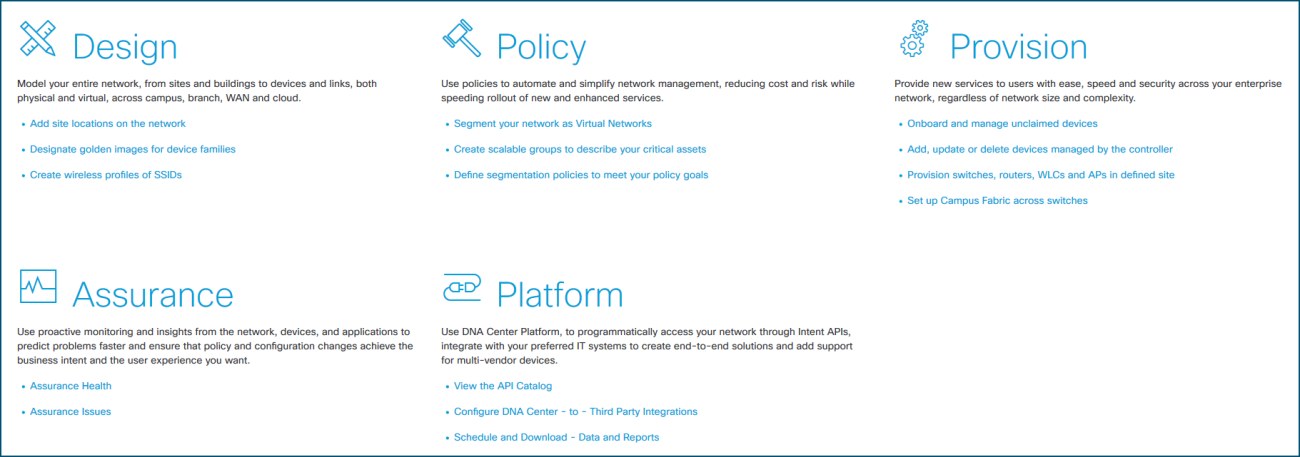
سند طراحی رسمی SD-Access: Design ، Policy ، Provision ، Assurance و Platform
نقشه محصول سیسکو: SDN کجا پیاده شده
سیسکو یک SDN واحد برای همه دنیا ندارد. برای هر دامنه یک کنترلر و یک فابریک ساخته است. اگر این جدول را حفظ کنید، نصف گیجی بازار حل میشود:
| دامنه | راهحل SDN سیسکو | کنترلر / مغز | سختافزار رایج |
|---|---|---|---|
| دیتاسنتر | Cisco ACI | APIC (کلاستر حداقل ۳) | Nexus 9000 در حالت ACI (spine / leaf) |
| پردیس و شعبه سیمی/وایرلس | Cisco SD-Access | Catalyst Center + ISE | Catalyst 9000 ، WLC / EWC ، AP کاتالیست |
| WAN بین سایتها | Cisco Catalyst SD-WAN | SD-WAN Manager (سابق vManage) | Edge روترهای IOS XE / ISR / ASR / کاتالیست edge |
| شبکه ابری/ساده شعبه | Meraki | Meraki Dashboard | MS / MR / MX |
| امنیت هویت | Zero Trust / segmentation مشترک | Cisco ISE | همراه ACI ، SD-Access ، SD-WAN |
صفحه رسمی SDN سیسکو برای دیتاسنتر به ACI ، برای مدیران شبکه سازمانی به Catalyst Center و SD-Access و SD-WAN و Meraki اشاره میکند. ادغام سیاست بین این دامنهها هم موضوع جداست؛ سیسکو با ISE و Common Policy سعی میکند SGT و زمینه هویت را بین پردیس و WAN و دیتاسنتر یکی کند.
Cisco ACI ؛ SDN دیتاسنتر
Application Centric Infrastructure یعنی شبکه را از نیاز اپلیکیشن تعریف میکنید، نه از VLAN صلب. اجزای فیزیکی ACI سادهاند: کلاستر APIC ، سوئیچهای leaf و سوئیچهای spine از خانواده Nexus 9000 در حالت ACI. هر leaf باید به هر spine وصل شود (fat-tree). سرورها و فایروال و لودبالانسر فقط به leaf وصل میشوند. APIC در data path نیست؛ اگر ارتباط با APIC قطع شود، فابریک همچنان forward میکند، ولی تغییر سیاست نمیتوانید بدهید. حداقل توصیه سیسکو برای کلاستر APIC سه کنترلر است.
روی کاغذ توپولوژی دو هاپ فیزیکی leaf→spine→leaf است؛ از دید لایه ۳، فابریک مثل یک سوئیچ L3 واحد با تأخیر پایین روی لینکهای ۴۰ و ۱۰۰ گیگ (و نسلهای بالاتر) کار میکند. ترافیک همان leaf محلی میماند؛ بقیه از spine میرود. سیستمعامل object-oriented روی هر نود Nexus ، مدل منطقی APIC را به concrete model روی سوئیچ ترجمه میکند؛ همان چیزی که سیسکو به «کد کامپایلشده» تشبیه کرده است.
| مفهوم ACI | معنی عملی |
|---|---|
| Tenant | مرز منطقی چندمستأجری؛ ایزوله سیاست و آدرسدهی |
| VRF / Bridge Domain / Subnet | لایه شبکه منطقی داخل tenant |
| EPG (Endpoint Group) | گروه endpoint با نقش مشترک؛ مثلاً Web یا App یا DB |
| Contract + Filter | مجوز ارتباط بین EPG ها؛ مدل whitelist ، نه «همهچیز باز» |
| Application Network Profile | تصویر سیاست اپ؛ همان چیزی که به فابریک هل داده میشود |
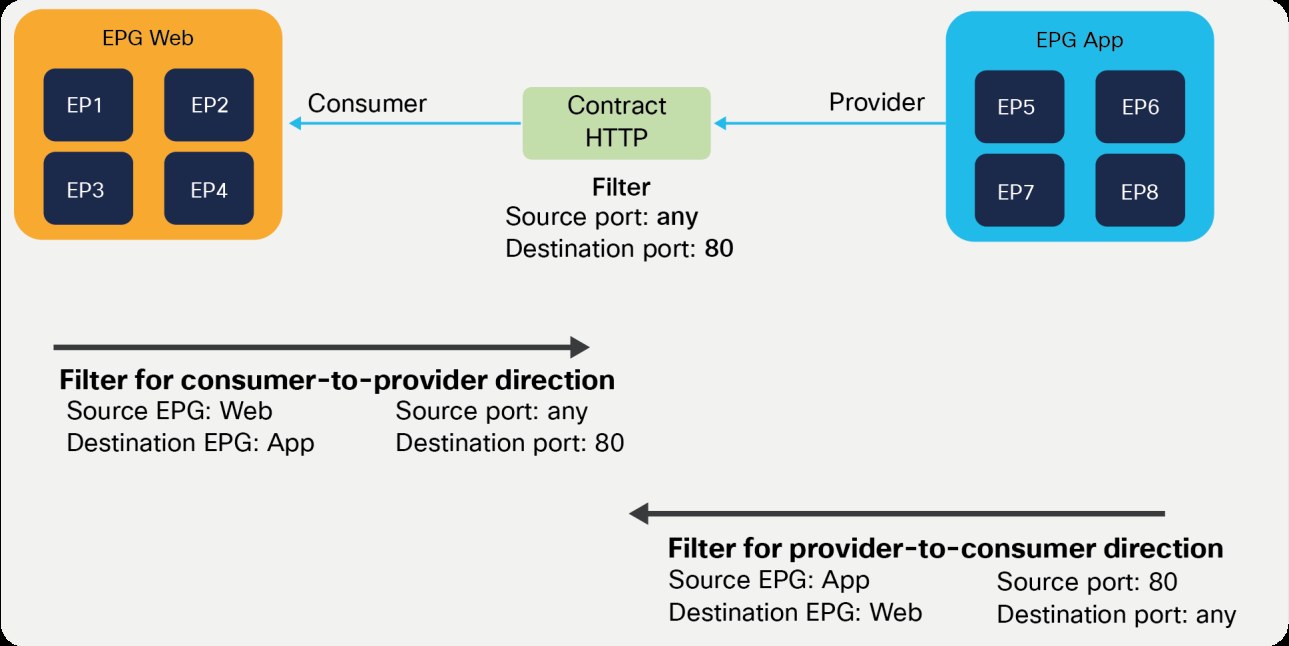
سند رسمی ACI: ارتباط EPG Web و EPG App فقط با Contract و Filter پورت ۸۰
اینجا جذابیت واقعی SDN دیتاسنتر است. بهجای ACL پورتبهپورت روی هر leaf ، میگویید EPG Web فقط با Contract HTTP به EPG App حرف بزند؛ فیلتر destination port 80. بازگشت ترافیک هم در مدل سیاست دیده میشود. روی GUI رسمی APIC همین Contracts و Filters را بهصورت درخت tenant میبینید. برای مستند کامل معماری: ACI Fundamentals — Overview و APIC Data Sheet.
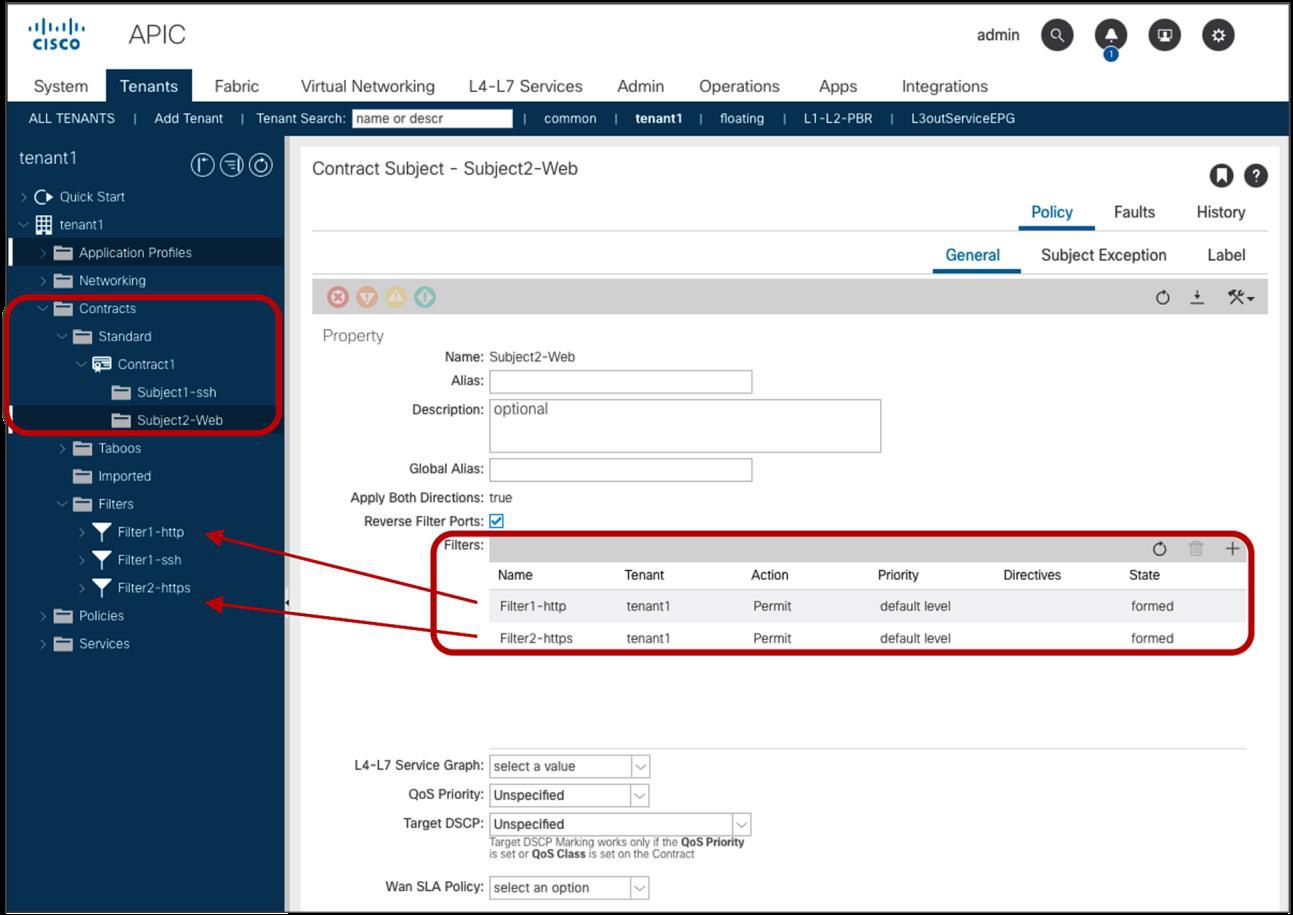
اسکرین رسمی APIC: تعریف Contract و Filter برای سیاست بین endpoint group ها
لایسنس نرمافزار دیتاسنتر سیسکو روی اشتراکهای Networking Essentials / Advantage / Premier مینشیند؛ Essentials برای یک دیتاسنتر، Advantage برای چند سایت و کلود، Premier با Assurance و Insights بیشتر. سختافزار هم دو حالته است: همان Nexus 9000 میتواند NX-OS standalone باشد یا ACI mode. اگر ACI mode نخریدهاید و فقط «Nexus نو» دارید، هنوز SDN ACI ندارید؛ فقط سوئیچ قوی دارید.
ACI برای کی مناسب است؟ دیتاسنتر یا اتاق سرور سازمانی با east-west سنگین، چندمستأجری، نیاز به microsegmentation ، و تیم آمادهی کار با مدل policy بهجای VLAN کلاسیک. برای یک دفتر بیستنفره با دو سوئیچ Access ، ACI گران و سنگین است؛ همانجا SD-Access یا حتی شبکه سنتی تمیز بهتر جواب میدهد.
Cisco SD-Access ؛ SDN پردیس
Software-Defined Access فابریک پردیس سیسکو است: سیمی و وایرلس یک سیاست، segmentation بر اساس هویت، اتوماسیون از Catalyst Center ، و enforcement با ISE. سیسکو آن را بخشی از معماری Intent-Based خودش برای campus و branch میداند. صفحه رسمی: Software-Defined Access.
قلب مفهومی SD-Access جدا کردن underlay از overlay است. Underlay همان شبکه فیزیکی routed است که بستههای کپسولهشده را حمل میکند. Overlay لایه منطقی است که کاربر و دستگاه را میبینید: Virtual Network ، group ، سیاست. روی کاغذ فیزیکی سه لایه Core / Distribution / Access شلوغ است؛ روی overlay ، Border و Edge و یک فابریک منطقی میبینید.
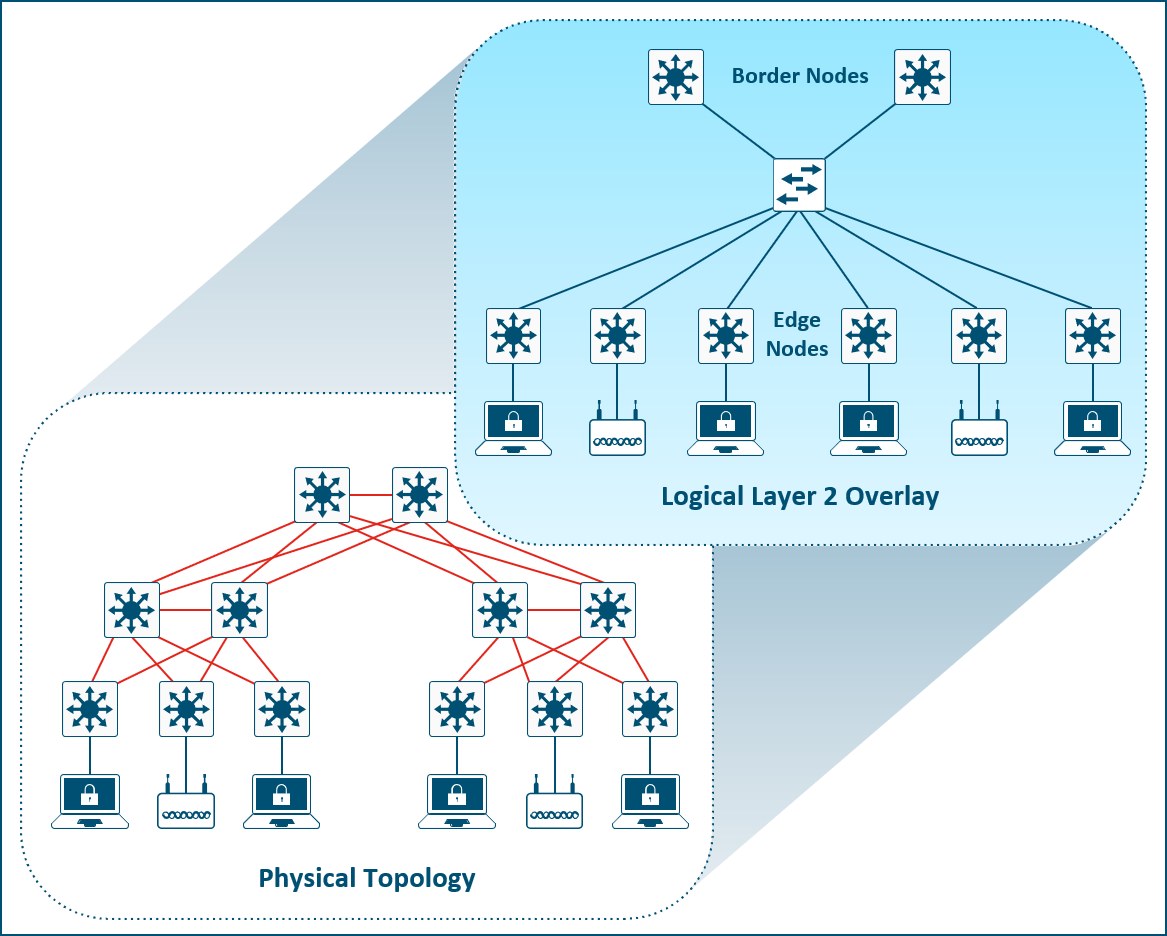
Design Guide رسمی SD-Access: توپولوژی فیزیکی در برابر Logical Layer 2 Overlay
نقشهای فابریک را از Design Guide رسمی SD-Access برداشتهام:
| نقش | کار |
|---|---|
| Fabric Edge Node | نقطه ورود endpoint ؛ anycast gateway ، احراز هویت، کپسولهسازی VXLAN ، ثبت EID |
| Control Plane Node | پایگاه LISP ؛ نگاشت هویت endpoint به محل (EID به RLOC) |
| Border Node | دروازه فابریک به بیرون: دیتاسنتر، اینترنت، WAN ، handoff لایه ۲ یا ۳ |
| Intermediate Node | سوئیچ underlay که فقط حمل میکند؛ نقش فابریک ندارد |
| Fabric WLC / AP | وایرلس داخل فابریک؛ کلاینت وایرلس مثل سیمی وارد VN و SGT میشود |
نقشها نرمافزاریاند؛ میتوانند روی دستگاههای جدا باشند یا colocated. Fabric-in-a-Box یعنی Border + Control Plane + Edge روی یک دستگاه؛ برای سایت کوچک. برای سایت بزرگ، سیسکو دو Control Plane فعال/فعال توصیه میکند. پروتکلهای کلیدی overlay: LISP برای control plane مکان، VXLAN برای data plane ، و Cisco TrustSec / SGT برای برچسب هویت و microsegmentation. Edge باید طراحی routed access باشد، نه Access لایه ۲ قدیمی با حجم VLAN trunk به Aggregation.
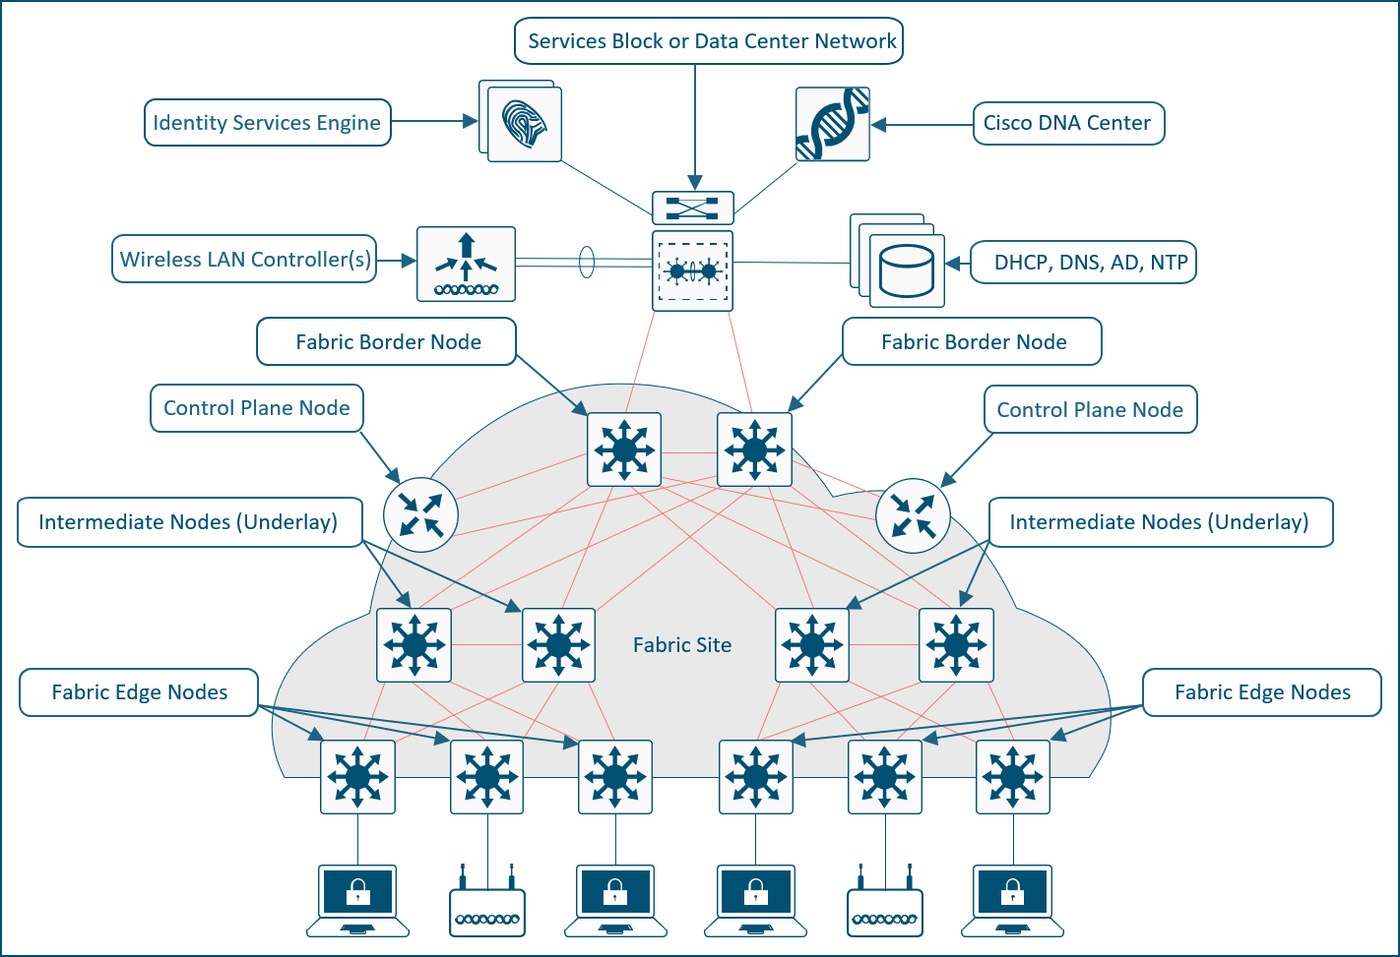
Design Guide رسمی: DNA Center ، ISE ، Border ، Control Plane و Edge Node
Catalyst Center پنج ستون عملیاتی دارد که در سند طراحی آمده: Design ، Policy ، Provision ، Assurance ، Platform. Design سایت و golden image و پروفایل وایرلس را میسازد. Policy شبکه را به Virtual Network و Scalable Group میبُرد. Provision دستگاه day-zero را onboard میکند و Campus Fabric را بالا میآورد. Assurance سلامت کلاینت و شبکه را امتیاز میدهد و ریشه مشکل را پیشنهاد میکند. Platform همان Northbound API برای ITSM و ابزار سوم است.
سختافزار رایج SD-Access خانواده Catalyst 9000 است؛ همان ۹۲۰۰ در Access و ۹۳۰۰ / ۹۴۰۰ / ۹۵۰۰ / ۹۶۰۰ در لایههای بالاتر. وایرلس فابریک را در مطلب اکوسیستم وایرلس سیسکو جدا باز کردهایم: 9800 با Catalyst Center و ISE همان جایی است که SSID دیگر فقط رمز نیست، هویت تا لبه رادیو میآید. بدون ISE ، نصف جذابیت SD-Access (segmentation هویتی) روی کاغذ میماند.
راهنمای طراحی رسمی: Cisco SD-Access Solution Design Guide.
Cisco SD-WAN ؛ SDN روی لینک شعبهها
WAN کلاسیک یعنی MPLS گران، بکآپ اینترنت دستی، و سیاست جدا روی هر روتر شعبه. Cisco Catalyst SD-WAN کنترل را متمرکز میکند: Manager برای مدیریت و سیاست، Controller برای control plane ، و Edge برای data plane در سایت. هدف رسمی سیسکو: اتصال قابلاطمینان چندابری، عملیات مقیاسپذیر از یک داشبورد، امنیت zero-trust و آمادگی SASE. صفحه رسمی: Cisco SD-WAN.
اینجا SDN یعنی مسیر را بر اساس SLA (تأخیر، جیتر، از دست رفتن بسته) انتخاب میکنید، نه فقط بر اساس static route. اپ SaaS و cloud on-ramp ، segmentation با VPN / VRF ، و فایروال روی لبه از همان پنل هل داده میشوند. برای سازمان چندشعبه ایران که هنوز هر ISR را جدا SSH میکنند، SD-WAN دقیقا همان دردی را میزند که ACI برای دیتاسنتر میزند؛ فقط دامنه جغرافیایی است نه rack.
نکته معماری از بلاگهای فنی سیسکو: WAN نمیتواند مثل یک سوئیچ L2 داخل دیتاسنتر «دستگاه گنگِ فقط برنامهپذیر» باشد. تأخیر جغرافیایی و سرویسهای L3–L7 روی ASIC به control plane توزیعشده روی Edge نیاز دارند. برای همین مدل سیسکو hybrid است: کنترلر مرکزی + هوش روی خود دستگاه.
زیرساخت نرمافزاری SDN سیسکو
اگر فقط سختافزار بخرید و کنترلر نگذارید، SDN ندارید. لایههای نرمافزاری را اینطور ببینید:
| لایه | نمونه سیسکو | خروجی |
|---|---|---|
| Orchestration / Intent UI | Catalyst Center ، APIC GUI ، SD-WAN Manager ، Meraki Dashboard | طراحی، سیاست، provision ، assurance |
| Policy & Identity | Cisco ISE | 802.1X ، پروفایل دستگاه، SGT ، مجوز دسترسی |
| Controller cluster | APIC ، SD-WAN Controllers ، (تاریخی) APIC-EM | هل دادن مدل به دستگاهها |
| Device OS برنامهپذیر | IOS XE ، NX-OS / ACI OS ، AireOS / IOS XE WLC | RESTCONF ، NETCONF ، gNMI ، مدل YANG ، Telemetry |
| Automation / DevOps | Ansible ، Terraform ، API کاتالوگ کنترلر، Python | CI برای شبکه؛ مسیر مدارک Automation در خانواده CCNA/CCNP |
روی دستگاههای جدید کاتالیست، همان API هایی که در مسیر عصر تازه مدارک سیسکو زیر Automation میخوانید، Southbound واقعی SDN سازمانیاند. اگر تیمتان فقط CLI بلداست، قبل از خرید فابریک کامل، روی یک لَب Catalyst Center یا حتی CML + API تمرین کنید؛ وگرنه پروژه SDN به «نصب کنترلر و برگشت به SSH» تبدیل میشود.
تجهیزاتی که قابلیت SDN دارند
«قابلیت SDN» در سیسکو معمولاً یعنی: پشتیبانی از نقش فابریک، API غنی، telemetry ، و لایسنس نرمافزاری مناسب؛ نه فقط یک برچسب روی کارتن.
| خانواده | نقش SDN | نکته خرید |
|---|---|---|
| Nexus 9000 (ACI mode) | Spine / Leaf فابریک ACI | بدون APIC و لایسنس ACI ، فقط سختافزار قوی است |
| Catalyst 9200 / 9300 / 9400 / 9500 / 9600 | Edge / Border / هسته SD-Access | DNA / Catalyst licensing و تصویر نرمافزاری درست لازم است |
| Catalyst 9800 و AP سری 9100 / 91xx | وایرلس فابریک | با Catalyst Center و ISE معنی SD-Access میگیرد |
| ISR / ASR / Catalyst SD-WAN Edge | Edge و گاهی Controller cloud/on-prem | ایمیج SD-WAN و onboarding به Manager |
| Meraki MS / MR / MX | SDN ابری از روز اول | مدل عملیاتی جدا؛ قفل به Dashboard |
| سوئیچهای قدیمی 2960 / 3560 / 3750 | عمدتاً underlay محدود یا خارج فابریک | برای Edge کامل SD-Access یا ACI مناسب نسل جدید نیستند |
در فیلد ایران یک اشتباه تکراری این است که ۹۲۰۰ میخرند و فکر میکنند «SDN آمد». ۹۲۰۰ میتواند Edge خوب SD-Access باشد، ولی بدون Catalyst Center ، بدون underlay routed تمیز، و بدون ISE ، همان سوئیچ Access عالی با CLI است؛ که بد نیست، فقط SDN نیست.
امکانات و جذابیت SDN نسبت به شبکه قدیمی
| موضوع | شبکه سنتی | با SDN سیسکو |
|---|---|---|
| اعمال سیاست | CLI دستگاهبهدستگاه | سیاست مرکزی؛ هل به صدها نود |
| زمان تغییر | ساعت تا روز | دقیقه؛ مثال رسمی Easy QoS / Path Trace |
| خطای انسانی | بالا در تکرار ACL و QoS | قالب اعتبارسنجیشده کنترلر |
| Segmentation | VLAN و ACL وابسته به IP/پورت | EPG/Contract در ACI ؛ VN/SGT در SD-Access |
| جابهجایی کاربر | VLAN و ACL باید دنبال IP بروند | هویت و group tag با کاربر جابهجا میشود |
| عیبیابی | SSH به چند جعبه | Assurance ، Path Trace ، health score |
| مقیاس IoT / BYOD | نیروی انسانی خطی | اتوماسیون و پروفایل از ISE |
| Multi-tenant / چندابری | طراحی دستی پیچیده | tenant در ACI ؛ VPN و cloud on-ramp در SD-WAN |
جذابیت امنیتی برای خیلی از پروژهها از سرعت مهمتر است. مدل whitelist در ACI یعنی بدون Contract چیزی بین EPG ها رد نمیشود. در SD-Access ، مهمان و دوربین و کارمند مالی میتوانند روی یک سوئیچ فیزیکی باشند ولی VN و SGT جدا. این همان zero-trust workplace است که سیسکو روی صفحه SD-Access تبلیغ میکند؛ به شرطی که ISE و پروفایل endpoint واقعی پیاده شود، نه فقط یک SSID مهمان.
SDN برای چه جاهایی مناسب است؛ و برای چه جاهایی نه
مناسب:
- دیتاسنتر یا اتاق سرور با چند اپ و نیاز east-west و microsegmentation ← ACI
- پردیس دانشگاه، بیمارستان، برج اداری، کارخانه با IoT و کاربر موبایل ← SD-Access + وایرلس فابریک
- سازمان چندشعبه با اینترنت/MPLS ترکیبی و نیاز cloud ← SD-WAN
- تیم IT کوچک با شعبههای زیاد و تمایل به ابر ← Meraki
- سازمانی که میخواهد سیاست امنیت را به هویت گره بزند ← ISE در مرکز طراحی
نامناسب یا زود:
- دفتر خیلی کوچک با دو سوئیچ و بدون نیروی آشنا به فابریک؛ هزینه کنترلر و لایسنس نمیچربد
- محیطی که هنوز underlay پایدار و آدرسدهی تمیز ندارد؛ SDN پیچیدگی را ضرب میکند نه کم
- انتظار «بدون دانش شبکه»؛ کنترلر CLI را حذف میکند، مهندسی را نه
- مهاجرت یکشبه کل کشور؛ سیسکو خودش مسیر مهاجرت تدریجی و همزیستی با شبکه سنتی را در راهنماها نوشته است
ترتیب عملی که در پروژههای واقعی جواب میدهد: اول underlay سالم (روتینگ Access ، MTU ، زمان)، بعد کنترلر و لایسنس، بعد یک سایت پایلوت فابریک، بعد سیاست ISE ، بعد گسترش. برعکسش یعنی فابریک روی کابلکشی و VLAN درهم؛ همان جایی که SDN بدنام میشود.
آینده شبکههای کامپیوتری با SDN
آیندهای که سیسکو رسم میکند، شبکه فقط «لوله IP» نیست؛ پلتفرم سیاست است. SDN اسکلت اتوماسیون است، IBN حلقه بسته assurance است، و لایه بعدی AI برای عملیات (AIOps) روی همان telemetry سوار میشود. مدارک سیسکو هم از ۲۰۲۶ اتوماسیون را زیر برند CCNA / CCNP / CCIE Automation آوردند؛ یعنی بازار کار رسماً CLI خالص را کافی نمیداند.
در افق نزدیک اینها را جدی بگیرید: یکپارچگی سیاست بین SD-Access و ACI و SD-WAN از طریق ISE ، وایرلس داخل فابریک بهجای SSID جزیرهای، SASE روی لبه WAN ، و API بهعنوان ابزار روزمره نه پروژه لوکس. شبکهای که نتواند در دقیقه سیاست جدید بدهد، زیر بار IoT و کلود و امنیت هویتی کم میآورد؛ همان جملهای که سیسکو از ۲۰۱۷ در Demystifying SDN میگفت و امروز دیگر شعار نیست، درخواست مناقصه است.
منابع مطالعاتی رسمی و مثالهای خوب
اگر میخواهید عمیق بخوانید، از اینها شروع کنید؛ همه از خود سیسکو است:
- SDN Overview — تعریف و سه عنصر معماری
- Demystifying SDN for the Network Engineer (PDF) — مقایسه سنتی و کنترلر، Path Trace و Easy QoS
- ACI Fundamentals — spine/leaf ، APIC ، مدل منطقی
- APIC Data Sheet
- SD-Access Design Guide — نقشهای فابریک و underlay/overlay
- SD-Access Solution
- Cisco SD-WAN
- لَب عملی: Cisco Modeling Labs ، sandboxهای DevNet ، و برای پایه سوئیچ همان Packet Tracer قبل از فابریک واقعی
مثال ذهنی خوب ۱ — بیمارستان: دوربین، تجهیزات پزشکی، کارمند، مهمان روی یک کابل Access. با SD-Access هر کدام VN/SGT جدا میگیرند؛ قطع شدن مهمان به PACS دیگر با ACL دستی روی هر سوئیچ نیست.
مثال ذهنی خوب ۲ — دیتاسنتر اپ سهلایه: Web / App / DB بهصورت EPG ؛ فقط Contract لازم باز است. جابهجایی VM بین leaf سیاست را نمیشکند، چون سیاست به گروه است نه به پورت فیزیکی.
مثال ذهنی خوب ۳ — شرکت چندشعبه: SD-WAN لینک اینترنت و MPLS را با SLA برای ERP اولویت میدهد؛ شعبه جدید با template بالا میآید، نه با فایل کانفیگ کپیپیست.
جمعبندی سیسکو SDN
سیسکو SDN – Cisco Software defined Network یک جعبه جادویی نیست؛ یک معماری است که سیاست را از CLI دستگاه جدا میکند و به کنترلر میسپارد. در دیتاسنتر نامش ACI است با APIC و Nexus spine/leaf. در پردیس نامش SD-Access است با Catalyst Center و ISE و Catalyst 9000. روی WAN نامش SD-WAN است. روی شعبه ابری نامش Meraki است. مشترک همه، Northbound و Southbound و یک مغز مرکزی است؛ فرقشان دامنه و درجه متمرکز شدن control plane است.
اگر امروز Access را با ۹۲۰۰ و هسته را با ۹۶۰۰ میبندید، مسیر طبیعی SDN سازمانی شما معمولاً اول underlay تمیز، بعد Catalyst Center و پایلوت SD-Access است؛ ACI وقتی معنا دارد که دیتاسنتر جدی داشته باشید. دانش VLAN و روتینگ و وایرلس هنوز پایه است؛ SDN روی همان پایه سوار میشود. برای آموزش عملی تجهیزات، دسته آموزش کانفیگ و پیادهسازی روی شاکه همان جایی است که بعد از تئوری کنترلر باید برگردید سر رک.