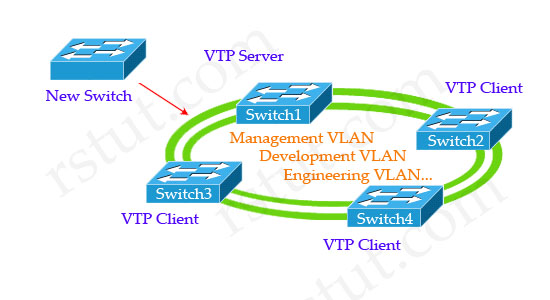
تصور کنید بخواهید صد VLAN را روی پنجاه سوئیچ یکییکی تعریف کنید، و هر بار که یک VLAN اضافه یا حذف میشود، همین کار را تکرار کنید. VTP یا VLAN Trunking Protocol پروتکل سیسکو برای همین مشکل است: VLANها را یک جا تعریف میکنید و VTP آنها را از طریق ترانکها به همه سوئیچهای همدامنه میرساند. اما همین پروتکل، اگر ناآگاهانه استفاده شود، میتواند با وصل شدن یک سوئیچ اشتباه، همه VLANهای شبکه را در یک لحظه پاک کند.
در این مطلب نقشها و نسخههای VTP ، مکانیزم Revision و خطر معروفش، VTPv3 و قابلیتهایی که این خطر را برطرف میکند، Pruning ، کانفیگ کامل و توصیههای عملی را بر پایه راهنمای رسمی VTP در Catalyst 9300 مرور میکنیم.
VTP در یک نگاه
| کار | همگامسازی نام و شماره VLANها بین سوئیچهای یک VTP Domain از طریق ترانک |
| نقشها | Server ، Client ، Transparent و در v3 حالت Off |
| پیشفرض Catalyst 9300 | VTP نسخه ۱ ، حالت Server |
| VLANهای Extended (1006–4094) | فقط در VTPv3 منتقل میشوند |
| خطر اصلی | سوئیچی با Revision بالاتر میتواند VLANهای دامنه را بازنویسی یا پاک کند (v1 و v2) |
| توصیه | VTPv3 با Primary Server ، یا Transparent/Off و مدیریت متمرکز با ابزار |
فهرست مطالب
نقشهای VTP
| حالت | ساخت و حذف VLAN | ارسال به دیگران | پذیرش از دیگران |
|---|---|---|---|
| Server | بله | بله | بله |
| Client | خیر | بله (عبور میدهد) | بله |
| Transparent | بله، فقط محلی | پیامها را عبور میدهد (در v2 بدون توجه به دامنه) | خیر |
| Off (فقط v3) | بله، فقط محلی | خیر؛ پیامها را هم عبور نمیدهد | خیر |
همه سوئیچهایی که قرار است VLANهای مشترک داشته باشند، باید VTP Domain (نام دامنه) و در صورت تنظیم، رمز یکسان داشته باشند و از طریق ترانک به هم وصل باشند. VTP روی پورت Access کار نمیکند.
Configuration Revision و خطر پاک شدن VLANها
هر تغییر در دیتابیس VLAN روی سرور، عدد Configuration Revision را یکی زیاد میکند. سوئیچهای دامنه همیشه دیتابیسی را قبول میکنند که Revision بالاتری دارد. سند سیسکو صریح میگوید: سوئیچهای یک دامنه VTP همیشه از کانفیگ VLAN سوئیچی استفاده میکنند که بالاترین Revision را دارد.
پیش از وصل کردن هر سوئیچ دستدوم یا آزمایشگاهی به شبکهای که VTP v1 یا v2 دارد، Revision آن را صفر کنید. سادهترین راه، بردن سوئیچ به حالت Transparent و برگرداندن است:
SW-NEW(config)# vtp mode transparent
SW-NEW(config)# vtp mode client
SW-NEW# show vtp status | include Revision
Configuration Revision            : 0
نسخههای VTP
| ویژگی | VTPv1 | VTPv2 | VTPv3 |
|---|---|---|---|
| VLANهای عادی 1–1005 | بله | بله | بله |
| VLANهای Extended 1006–4094 | خیر | خیر | بله |
| Primary Server | خیر | خیر | بله؛ فقط Primary میتواند تغییر دهد |
| محافظت در برابر Revision بالاتر | خیر | خیر | بله؛ اطلاعات VLAN پاک نمیشود |
| رمز | ساده | ساده | hidden یا secret |
| انتقال دیتابیس MST | خیر | خیر | بله |
| حالت Off | خیر | خیر | بله |
VTPv3 در ساختار Primary / Secondary Server کار میکند: فقط سوئیچی که با دستور vtp primary Primary شده، اجازه تغییر دارد. بقیه سرورها Secondary هستند و فقط نگهدارنده دیتابیساند. به گفته سند سیسکو، با VTPv3 وقتی سوئیچی با Revision بالاتر وارد شبکه شود، اطلاعات VLAN پاک نمیشود.
کانفیگ VTPv3
! ---------- on every switch ----------
SW(config)# vtp domain SHABAKE
SW(config)# vtp version 3
SW(config)# vtp password Vtp-S3cret hidden
!
! ---------- core switch (server) ----------
CORE(config)# vtp mode server
CORE# vtp primary vlan
This system is becoming primary server for feature vlan
Enter VTP Password:
Do you want to continue? [confirm]
CORE(config)# vlan 10
CORE(config-vlan)# name USERS
CORE(config)# vlan 20
CORE(config-vlan)# name VOICE
CORE(config)# vlan 2050
CORE(config-vlan)# name IOT
!
! ---------- access switches ----------
ACC(config)# vtp mode client
!
! ---------- trunks between switches ----------
interface TenGigabitEthernet1/1/1
 switchport mode trunk
توجه کنید vtp primary در حالت EXEC (نه config) زده میشود. VLAN 2050 در این مثال Extended است و فقط چون VTPv3 داریم به Clientها میرسد.
VTP Pruning
بهطور پیشفرض broadcast و unknown unicast یک VLAN روی همه ترانکها پخش میشود، حتی به سوئیچی که هیچ پورتی در آن VLAN ندارد. Pruning باعث میشود سوئیچها اعلام کنند به کدام VLANها نیاز دارند و ترافیک VLANهای بیاستفاده روی آن ترانک ارسال نشود. در v1 و v2 با vtp pruning روی سرور و در v3 روی هر سوئیچ فعال میشود. بهطور پیشفرض خاموش است.
جایگزین سادهتر و قابل پیشبینیتر، محدود کردن دستی VLANهای مجاز روی ترانک است: switchport trunk allowed vlan 10,20,99.
بررسی
SW# show vtp status
VTP Version capable             : 1 to 3
VTP version running             : 3
VTP Domain Name                 : SHABAKE
VTP Pruning Mode                : Disabled
Device ID                       : 00a2.eeb1.2400
Feature VLAN:
--------------
VTP Operating Mode                : Client
Number of existing VLANs          : 8
Number of existing extended VLANs : 1
Configuration Revision            : 6
Primary ID                        : 00a2.eeb1.9f00
SW# show vtp password
SW# show vlan brief
توصیه عملی: VTP بزنیم یا نه؟
- شبکه کوچک یا متوسط با تیم کوچک: VTPv3 با یک Primary Server روی هسته، رمز hidden ، و Client روی سوئیچهای Access. ریسک v1 و v2 را ندارد و کار روزمره را ساده میکند.
- شبکه بزرگ با ابزار اتوماسیون (Catalyst Center ، Ansible): خیلی از طراحان VTP را روی Transparent یا Off میگذارند و VLANها را با ابزار مدیریت میکنند؛ هیچ سوئیچی نمیتواند دیتابیس دیگری را عوض کند.
- هرگز: VTPv1 یا v2 در حالت Server روی همه سوئیچها با یک نام دامنه و بدون رمز.
- در فابریکهای SD-Access و VXLAN EVPN ، VTP جایی ندارد.
پرسشهای متداول
VLANهای 1006 به بالا با VTP منتقل میشوند؟
فقط با VTPv3. در v1 و v2 باید آنها را دستی روی هر سوئیچ بسازید و سوئیچ باید Transparent باشد.
VTP پورتها را هم در VLAN میگذارد؟
نه. فقط نام و شماره VLAN را همگام میکند؛ عضویت پورتها در VLAN روی هر سوئیچ جداگانه کانفیگ میشود.
کانفیگ VLAN کجا ذخیره میشود؟
در حالت Server و Client در فایل vlan.dat روی فلش، نه در running-config. در حالت Transparent در running-config هم دیده میشود.
منابع رسمی
مطالب مرتبط: آموزش ابتدایی کانفیگ سوئیچ سیسکو ، Q-in-Q Tunnel چیست و Protected Port چیست.
مشاوره با AKA NET
برای طراحی VLAN ، مهاجرت به VTPv3 یا مدیریت متمرکز VLANها با Catalyst Center با آکانت (AKA NET) تماس بگیرید.
تلفن: 09121308444 | ایمیل: aka@aka.ir | aka.ir
بازتاب: آموزش ابتدایی کانفیگ سوئیچ سیسکو
بازتاب: VTP چیست ؟ | مرکز آموزش یوسرور - هاست اشتراکی - سرور مجای با کیفیت
بازتاب: VTP چیست ؟
بسیار عالی و تعریفی کلی از vtp بود