فرض کنید همه پورتهای یک سوئیچ کاتالیست در یک VLAN هستند و همه کلاینتها به سرورها، پرینتر و اینترنت دسترسی دارند؛ اما نمیخواهید کامپیوترهای کاربران با یکدیگر حرف بزنند. نه اشتراک فایل بین دو میز، نه انتشار باجافزار از یک لپتاپ آلوده به بقیه، نه دیدن دوربینهای همکار. ساختن یک VLAN و Subnet جدا برای هر کاربر ممکن نیست. سادهترین راهحل سیسکو برای این مسئله Protected Port است.
در این مطلب کارکرد Protected Port ، کانفیگ، رفتار در استک، محدودیتها، بستن Unknown Unicast و مقایسه با Private VLAN را بر پایه راهنمای رسمی Port-Based Traffic Control در Catalyst 9300 مرور میکنیم.
Protected Port در یک نگاه
| کارکرد | پورت Protected هیچ ترافیکی (unicast ، broadcast ، multicast) به پورت Protected دیگر نمیفرستد |
| ارتباط با بقیه | پورت Protected با پورتهای غیر Protected (سرور، گیتوی، آپلینک) عادی کار میکند |
| دستور | switchport protected |
| دامنه اثر | داخل یک سوئیچ یا یک استک؛ بین دو سوئیچ جدا اثر ندارد |
| مکمل | switchport block unicast و switchport block multicast |
| نام دیگر | PVLAN Edge |
| جایگزین پیشرفتهتر | Private VLAN |
فهرست مطالب
Protected Port چطور کار میکند
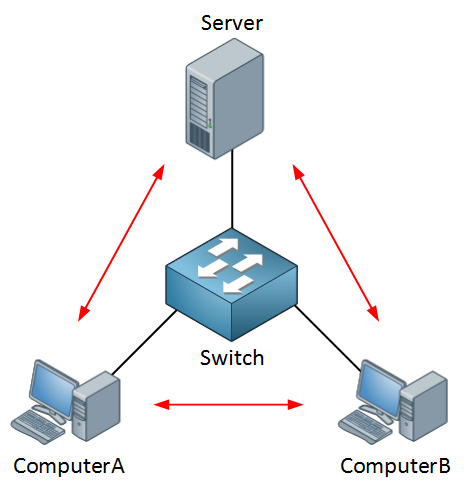
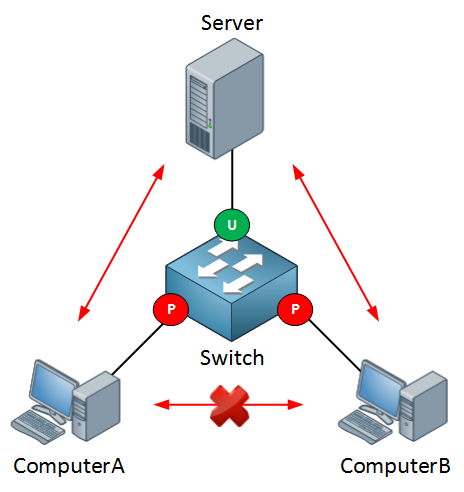
قاعده ساده است: Protected به Protected نه؛ بقیه آزاد. در شکل زیر پورتهای کلاینت A و کلاینت B به حالت Protected رفتهاند. هر دو میتوانند با سروری که روی پورت عادی است ارتباط داشته باشند، اما با یکدیگر نه؛ حتی ARP و broadcast هم بین آنها رد و بدل نمیشود.
| از | به | نتیجه |
|---|---|---|
| Protected | Protected | مسدود |
| Protected | غیر Protected | مجاز |
| غیر Protected | Protected | مجاز |
| غیر Protected | غیر Protected | مجاز |
این جداسازی در لایه ۲ و داخل سوئیچ انجام میشود. اگر دو کلاینت بخواهند از طریق روتر یا گیتوی (لایه ۳) با هم حرف بزنند، ترافیک از پورت آپلینک عبور میکند و Protected Port جلوی آن را نمیگیرد؛ برای بستن کامل، روی گیتوی هم سیاست بگذارید (مثلاً no ip redirects و ACL ، یا فایروال).
کانفیگ
SW-FL2(config)# interface range GigabitEthernet1/0/1 - 44
SW-FL2(config-if-range)# switchport mode access
SW-FL2(config-if-range)# switchport access vlan 10
SW-FL2(config-if-range)# switchport protected
SW-FL2(config-if-range)# switchport block unicast
SW-FL2(config-if-range)# exit
! uplink, servers and printers stay unprotected
SW-FL2(config)# interface GigabitEthernet1/0/48
SW-FL2(config-if)# description Uplink to Distribution
SW-FL2(config-if)# switchport mode trunk
بررسی:
SW-FL2# show interfaces GigabitEthernet1/0/5 switchport
Name: Gi1/0/5
Switchport: Enabled
Administrative Mode: static access
Operational Mode: static access
Access Mode VLAN: 10 (USERS)
...
Protected: true
Unknown unicast blocked: enabled
Unknown multicast blocked: disabled
چرا Unknown Unicast را هم ببندیم؟
سوئیچ بهطور پیشفرض فریمی را که MAC مقصدش را نمیشناسد، روی همه پورتهای آن VLAN پخش (flood) میکند. سیسکو در راهنمای رسمی هشدار میدهد که اگر ترافیک Unknown Unicast یا Multicast به پورت Protected برسد، ممکن است مشکل امنیتی پیش بیاید. دستورهای switchport block unicast و switchport block multicast جلوی flood شدن این ترافیک به آن پورت را میگیرند. در شبکههایی که کلاینتها دائماً وصلاند و MACشان در جدول است، بستن Unknown Unicast روی پورتهای کاربر بیخطر است. Multicast را فقط وقتی ببندید که سرویسی مثل IPTV یا Multicast DNS روی آن پورتها لازم نباشد.
قواعد و محدودیتها
- روی پورت فیزیکی یا EtherChannel قابل تنظیم است؛ اگر روی Port-Channel فعال شود، روی همه پورتهای عضو اعمال میشود.
- استک یک سوئیچ منطقی است: طبق سند سیسکو، ترافیک لایه ۲ بین هیچ دو پورت Protected در یک استک عبور نمیکند، چه روی یک عضو باشند چه روی دو عضو مختلف.
- بین دو سوئیچ جدا اثر ندارد: پورت Protected روی سوئیچ A میتواند با پورت Protected روی سوئیچ B ارتباط داشته باشد، چون ترافیک از آپلینک (غیر Protected) عبور میکند.
- آپلینک، پورت سرورها، پرینترها و گیتوی را Protected نکنید؛ وگرنه کلاینتها به آنها هم دسترسی ندارند.
Protected Port یا Private VLAN؟
Private VLAN (PVLAN) همین ایده را با انعطاف بیشتر و در سطح چند سوئیچ پیاده میکند: یک VLAN اصلی (Primary) و چند VLAN فرعی (Isolated یا Community). پورتها نقش Promiscuous (گیتوی و سرور)، Isolated (کلاینتی که با هیچ کس جز Promiscuous حرف نمیزند) یا Community (گروهی که با هم حرف میزنند) میگیرند.
| ویژگی | Protected Port | Private VLAN |
|---|---|---|
| پیچیدگی کانفیگ | یک دستور روی پورت | تعریف Primary و Secondary VLAN و نقش پورتها |
| دامنه | یک سوئیچ یا یک استک | چند سوئیچ از طریق ترانک |
| گروهبندی (Community) | ندارد | دارد |
| VTP | مستقل | VTP باید transparent یا نسخه ۳ باشد |
| پشتیبانی | تقریباً همه کاتالیستها، از 2960 تا 9000 | مدلها و لایسنسهای مشخص؛ پیش از خرید چک کنید |
| کاربرد رایج | جداسازی کاربران یک طبقه، هتل، خوابگاه، دوربینها | دیتاسنتر و DMZ چندمستأجری، هتلداری بزرگ |
کاربردهای واقعی
- شبکه مهمان و هتل: مهمانها به اینترنت دسترسی دارند اما لپتاپ یکدیگر را نمیبینند.
- دوربینهای مداربسته: دوربینها فقط با NVR (روی پورت غیر Protected) حرف میزنند؛ اگر یک دوربین آلوده شود، به بقیه دسترسی ندارد.
- کاهش انتشار باجافزار: بسیاری از بدافزارها از طریق SMB و RDP بین کلاینتها منتشر میشوند؛ بستن ارتباط کلاینت به کلاینت، سرعت انتشار را بهشدت کم میکند.
- DMZ کوچک: چند سرور در یک VLAN که نباید با هم حرف بزنند و فقط فایروال را ببینند.
پرسشهای متداول
با Protected Port دیگر نیازی به VLAN جدا نیست؟
برای جداسازی کاربران یک VLAN از هم، نه. اما برای جدا کردن گروهها (مهمان، کارمند، دوربین) همچنان VLAN و Subnet جدا لازم است.
روی Wi-Fi هم همین کار ممکن است؟
روی کنترلرهای وایرلس سیسکو معادل آن Peer-to-Peer Blocking (یا Client Isolation) روی WLAN است.
ARP بین دو پورت Protected کار میکند؟
نه؛ broadcast هم مسدود است. کلاینتها فقط MAC گیتوی را یاد میگیرند.
منابع رسمی
مطالب مرتبط: VTP چیست و آموزش ابتدایی کانفیگ سوئیچ سیسکو.
مشاوره با AKA NET
برای طراحی سگمنتبندی شبکه، Protected Port و Private VLAN و امنیت لایه ۲ با آکانت (AKA NET) تماس بگیرید.
تلفن: 09121308444 | ایمیل: aka@aka.ir | aka.ir
بازتاب: Protected Port چیست ؟