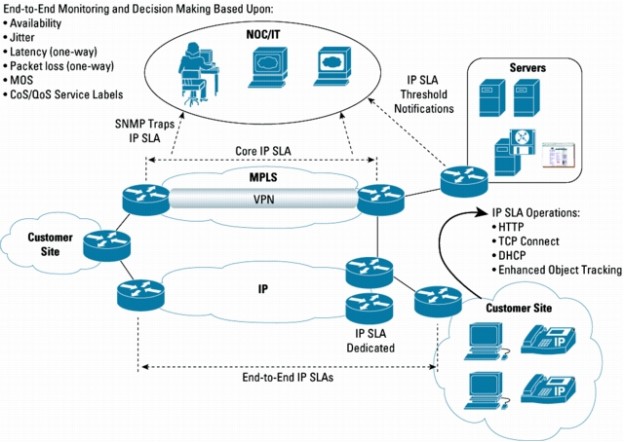
لینک اینترنت اصلی قطع نشده، اینترفیس روتر هم up است، اما بستهها به جایی نمیرسند؛ چون مشکل جایی در شبکه ISP است. روتر هم از این قطعی خبر ندارد و ترافیک را همچنان روی همان لینک میفرستد. IP SLA (IP Service Level Agreements) ابزار داخلی IOS سیسکو برای همین مسئله است: روتر خودش مدام ترافیک آزمایشی میفرستد، تأخیر، Jitter ، Packet Loss و دسترسی را اندازه میگیرد، و با Object Tracking میتواند بر اساس نتیجه، مسیرها را عوض کند.
در این مطلب انواع عملیات IP SLA ، کانفیگ رایجترین سناریو در ایران (دو ISP با خاموش شدن خودکار لینک خراب) ، NAT روی دو لینک، اندازهگیری کیفیت صدا با UDP Jitter و دستورهای بررسی را بر پایه راهنمای رسمی IP SLA در IOS XE 17 مرور میکنیم.
IP SLA در یک نگاه
| کار | تولید ترافیک آزمایشی و اندازهگیری تأخیر، Jitter ، Loss و دسترسی |
| عملیات رایج | ICMP Echo ، UDP Jitter ، TCP Connect ، HTTP ، DNS ، ICMP Path Echo |
| واکنش | با track : تغییر مسیر استاتیک، اولویت HSRP ، ارسال SNMP Trap |
| Responder | برای عملیات UDP دقیق، سمت مقابل ip sla responder دارد |
| پلتفرم | روترهای IOS و IOS XE و سوئیچهای Catalyst 9000 لایه ۳ |
فهرست مطالب
انواع عملیات IP SLA
| عملیات | اندازه میگیرد | کاربرد |
|---|---|---|
| ICMP Echo | دسترسی و زمان رفت و برگشت | تشخیص قطعی لینک و تغییر مسیر |
| ICMP Path Echo | زمان هر hop در مسیر | پیدا کردن محل تأخیر |
| UDP Jitter | Jitter ، تأخیر یکطرفه ، Loss و MOS | کیفیت VoIP و ویدئو |
| TCP Connect | زمان برقراری اتصال به یک پورت | در دسترس بودن سرویس (وب، دیتابیس) |
| HTTP | زمان پاسخ وب | مانیتورینگ وبسرور |
| DNS / DHCP | زمان پاسخ سرویس | سلامت سرویسهای زیرساخت |
عملیاتهای مبتنی بر UDP برای اندازهگیری دقیق به IP SLA Responder روی دستگاه مقابل نیاز دارند؛ یک دستور ساده روی هر روتر یا سوئیچ سیسکو: ip sla responder.
سناریوی رایج: دو ISP با Failover خودکار
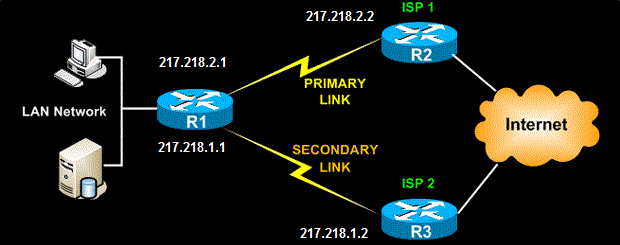
روتر شعبه یا سازمان به دو ISP وصل است: ISP-A لینک اصلی (فیبر) و ISP-B لینک پشتیبان (رادیویی، LTE یا ADSL). میخواهیم وقتی ISP-A واقعاً کار نمیکند (نه فقط وقتی اینترفیس down است)، ترافیک خودکار به ISP-B برود و بعد از برگشت ISP-A ، دوباره برگردد.
! ---------- 1) probe through ISP-A only ----------
ip sla 10
 icmp-echo 8.8.8.8 source-interface GigabitEthernet0/0/0
 frequency 5
 timeout 1000
 threshold 1000
ip sla schedule 10 life forever start-time now
!
! ---------- 2) track with delay to avoid flapping ----------
track 10 ip sla 10 reachability
 delay down 10 up 30
!
! ---------- 3) routes ----------
ip route 0.0.0.0 0.0.0.0 203.0.113.1 track 10
ip route 0.0.0.0 0.0.0.0 192.0.2.1 250
!
! ---------- 4) keep the probe always on ISP-A ----------
ip route 8.8.8.8 255.255.255.255 203.0.113.1
توضیح:
- عملیات ۱۰ هر ۵ ثانیه از طریق اینترفیس ISP-A به 8.8.8.8 ping میکند.
- track 10 وضعیت دسترسی را دنبال میکند؛
delay down 10 up 30یعنی قطعی باید ۱۰ ثانیه ادامه داشته باشد تا اقدام شود، و برگشت باید ۳۰ ثانیه پایدار بماند تا ترافیک برگردد. این جلوی رفتوبرگشت مداوم (flapping) را میگیرد. - مسیر پیشفرض اصلی به track بسته است. با down شدن track ، از جدول حذف میشود و مسیر دوم با Administrative Distance برابر ۲۵۰ (Floating Static Route) فعال میشود.
- خط آخر حیاتی است: بدون مسیر اختصاصی به 8.8.8.8 از طریق ISP-A ، بعد از جابهجایی، ping از ISP-B جواب میگیرد و track اشتباهاً up میشود.
track 20 list boolean and ترکیب کنید تا از کار افتادن یک سرور، شما را به لینک پشتیبان نفرستد.NAT روی دو ISP
وقتی ترافیک به ISP-B میرود، باید با IP همان لینک NAT شود. با route-map ، NAT را به اینترفیس خروجی وابسته کنید:
ip access-list standard LAN
 permit 192.168.0.0 0.0.255.255
route-map NAT-ISP-A permit 10
 match ip address LAN
 match interface GigabitEthernet0/0/0
route-map NAT-ISP-B permit 10
 match ip address LAN
 match interface GigabitEthernet0/0/1
!
ip nat inside source route-map NAT-ISP-A interface GigabitEthernet0/0/0 overload
ip nat inside source route-map NAT-ISP-B interface GigabitEthernet0/0/1 overload
بعد از جابهجایی مسیر، ترجمههای قدیمی NAT ممکن است تا انقضا بمانند؛ اتصالهای طولانی (مثل VPN یا تماس صوتی) یک بار باید دوباره برقرار شوند.
اندازهگیری کیفیت VoIP با UDP Jitter
! remote site router (responder)
R2(config)# ip sla responder
!
! local router
R1(config)# ip sla 20
R1(config-ip-sla)# udp-jitter 10.20.0.1 16384 codec g711alaw
R1(config-ip-sla-jitter)# frequency 60
R1(config)# ip sla schedule 20 life forever start-time now
R1# show ip sla statistics 20 details
خروجی شامل تأخیر یکطرفه، Jitter در هر جهت، بستههای گمشده و امتیاز MOS تخمینی کیفیت صداست. برای تأخیر یکطرفه دقیق، زمان هر دو دستگاه باید با NTP همگام باشد.
IP SLA در کنار HSRP
همین track را میتوان به HSRP بست تا اگر لینک WAN روتر اصلی از کار افتاد، روتر دوم گیتوی شبکه شود؛ کانفیگ آن را در پیادهسازی HSRP آوردهایم.
بررسی
R1# show ip sla summary
ID  Type        Destination  Stats(ms)  Return Code  Last Run
*10 icmp-echo   8.8.8.8      RTT=18     OK           2 seconds ago
R1# show track 10
Track 10
  IP SLA 10 reachability
  Reachability is Up
    3 changes, last change 00:42:10
  Delay up 30 secs, down 10 secs
R1# show ip route 0.0.0.0
R1# show ip sla statistics 10
پرسشهای متداول
چرا بعد از قطع ISP-A ، track همچنان up است؟
مسیر اختصاصی مقصد پایش از طریق ISP-A وجود ندارد و ping از ISP-B جواب گرفته است. مسیر /32 مقصد را به گیتوی ISP-A ببندید.
IP SLA روی CPU بار دارد؟
با فرکانس معقول (هر ۵ تا ۶۰ ثانیه) و تعداد محدود عملیات، ناچیز است.
روی سوئیچ Catalyst هم کار میکند؟
بله؛ سوئیچهای Catalyst 9000 لایه ۳ از IP SLA و Enhanced Object Tracking پشتیبانی میکنند.
منابع رسمی
- IP Addressing Configuration Guide, IOS XE 17 – Configuring IP SLAs ICMP Echo Operations
- IP Addressing Configuration Guide, IOS XE 17 – Configuring Enhanced Object Tracking
مشاوره با AKA NET
برای طراحی اتصال چند ISP ، Failover خودکار و مانیتورینگ کیفیت لینک با آکانت (AKA NET) تماس بگیرید.
تلفن: 09121308444 | ایمیل: aka@aka.ir | aka.ir
بسیار سپاسگزارم خیلی عالی و روان توضیح دادید .
سلام
خوشحالم که مفید واقع شده .
موفق باشید .