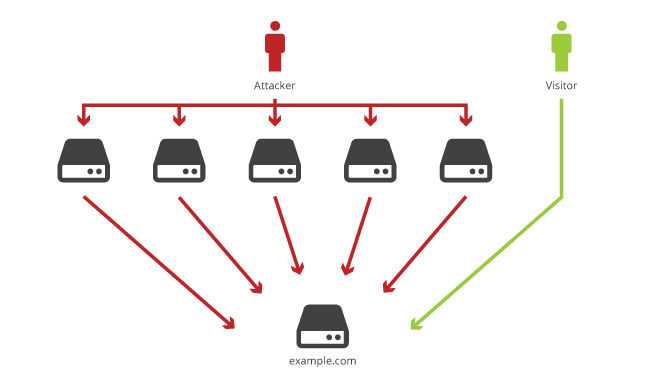
DDoS (حمله توزیعشده منع سرویس) سادهترین و در عین حال سختترین حمله برای مقابله است: هزاران یا میلیونها دستگاه آلوده همزمان به یک سرویس حمله میکنند تا پهنای باند، CPU یا حافظه آن تمام شود. در سال ۲۰۱۳ حمله به Spamhaus با حدود ۳۰۰ گیگابیت ترافیک خبرساز شد؛ حملههای امروزی دهها برابر آناند. هیچ سازمانی بهتنهایی نمیتواند چنین حجمی را روی لینک خودش تحمل کند؛ مقابله مؤثر لایهلایه است و بخش حجمی آن باید پیش از رسیدن به شبکه شما جذب شود، کاری که سرویسهایی مثل Cloudflare انجام میدهند.
در این مطلب انواع حمله DDoS ، لایههای دفاع، نحوه کار حفاظت ابری مثل Cloudflare ، آنچه روی روتر و فایروال سیسکو قابل انجام است و برنامه واکنش به حمله را مرور میکنیم.
DDoS در یک نگاه
| حجمی | پر کردن پهنای باند (UDP Flood ، Amplification با DNS و NTP) |
| پروتکلی | تمام کردن جدول اتصال (SYN Flood) |
| لایه ۷ | درخواستهای HTTP ظاهراً عادی با حجم زیاد |
| دفاع ابری | CDN و Scrubbing ؛ مثل Cloudflare |
| دفاع محلی | ACL ، uRPF ، CoPP ، Rate Limit ، فایروال |
| با ISP | فیلتر بالادست و RTBH |
فهرست مطالب
انواع حمله DDoS
| نوع | هدف | نمونه | کجا دفع میشود |
|---|---|---|---|
| حجمی (Volumetric) | پهنای باند | UDP Flood ، DNS / NTP / Memcached Amplification | ابر یا ISP ؛ روی لینک شما دیر است |
| پروتکلی | جدول اتصال فایروال و سرور | SYN Flood ، ACK Flood | ابر، فایروال با SYN Cookie |
| لایه اپلیکیشن | CPU و دیتابیس سرور | HTTP Flood ، درخواست صفحه جستوجو | WAF ، Rate Limit ، چالش مرورگر |

حفاظت ابری: Cloudflare چطور کار میکند
- DNS دامنه به Cloudflare منتقل میشود و رکوردهای وب در حالت Proxy (ابر نارنجی) قرار میگیرند؛ IP واقعی سرور پنهان میشود.
- ترافیک کاربران به شبکه Anycast جهانی Cloudflare میرسد و حملههای حجمی و پروتکلی در لبه آن جذب و فیلتر میشوند.
- برای حملههای لایه ۷ ، WAF ، قوانین Rate Limiting و حالت Under Attack (چالش مرورگر برای هر بازدیدکننده) فعال میشود.
- فقط ترافیک پاک به سرور اصلی (Origin) میرسد.
Cloudflare فقط برای ترافیک وب (HTTP/HTTPS) در پلنهای معمول کار میکند؛ حفاظت کل شبکه (مثلاً از سرویسهای غیروب یا کل بلوک IP) به سرویسهایی مثل Magic Transit یا Scrubbing ارائهدهنده اینترنت نیاز دارد. مفهوم CDN را در CDN یا شبکه توزیع محتوا و Reverse Proxy را در Reverse Proxy توضیح دادهایم.
روی تجهیزات سیسکو چه کنیم
روتر و فایروال شما نمیتوانند حملهای را که لینک اینترنت را پر کرده دفع کنند، اما سه کار مهم را انجام میدهند: خودشان از کار نیفتند، حملههای کوچکتر را فیلتر کنند و در شناسایی کمک کنند.
! drop spoofed sources (strict uRPF on single-homed links)
interface GigabitEthernet0/0/0
 ip verify unicast source reachable-via rx
!
! block traffic to services that must not be public
ip access-list extended EDGE-IN
 deny   udp any any eq 123
 deny   udp any any eq 11211
 permit tcp any host 203.0.113.10 eq 443
 permit tcp any host 203.0.113.10 eq 80
 ...
- uRPF : جلوی بستههای با آدرس جعلی را میگیرد؛ ببینید سیسکو uRPF.
- CoPP : از CPU روتر در برابر سیل بستهها محافظت میکند؛ ببینید Control Plane Policing.
- Rate Limit و QoS : محدود کردن ترافیک مشکوک (مثلاً ICMP یا UDP پرحجم)؛ ببینید کنترل پهنای باند.
- NetFlow : شناسایی سریع مبدأ و نوع حمله؛ ببینید سیسکو NetFlow.
- بستن Amplifierها: مطمئن شوید DNS ، NTP و SNMP شما به اینترنت پاسخ نمیدهند تا خودتان ابزار حمله به دیگران نشوید.
- RTBH : با هماهنگی ISP ، ترافیک به IP هدف در شبکه ISP دور ریخته میشود تا بقیه سرویسها سالم بمانند.
برنامه واکنش
- از پیش، راه ارتباطی اضطراری با ISP و ارائهدهنده حفاظت ابری را آماده داشته باشید.
- خط مبنای ترافیک عادی را با NetFlow و مانیتورینگ بشناسید تا حمله سریع تشخیص داده شود.
- نوع حمله را مشخص کنید (حجمی، پروتکلی، لایه ۷) و لایه مناسب دفاع را فعال کنید.
- پس از حمله، لاگها را تحلیل و قوانین را بهروز کنید.
پرسشهای متداول
فایروال قوی داشته باشم، DDoS حل است؟
برای حملههای حجمی خیر؛ اگر لینک پر شود، فایروال پشت آن کاری نمیتواند بکند. دفاع حجمی باید بالادست باشد.
Cloudflare سرعت سایت را کم میکند؟
معمولاً برعکس؛ کش در لبه و اتصال TLS نزدیک به کاربر سرعت را بیشتر میکند، بهشرطی که کاربران شما به نقاط حضور آن دسترسی نزدیک داشته باشند.
منابع
- Cloudflare Learning – What is a DDoS attack
- Cloudflare IP Ranges
- RFC 5635 – Remote Triggered Black Hole Filtering with uRPF
مشاوره با AKA NET
برای طراحی زیرساخت امن و پرسرعت وب، مقابله با DDoS و امنسازی لبه شبکه با آکانت (AKA NET) تماس بگیرید.
تلفن: 09121308444 | ایمیل: aka@aka.ir | aka.ir
بازتاب: سیسکو را آپدیت کنید !! | مرکز آموزش یوسرور - هاست اشتراکی - سرور مجای با کیفیت