سوئیچ لایه ۲ دارید با چند VLAN (کاربران، سرورها، دوربینها) و یک روتر که باید گیتوی همه آنها باشد و ترافیک بینشان را مسیریابی کند. لازم نیست برای هر VLAN یک کابل و یک پورت روتر مصرف کنید: یک پورت روتر را به پورت ترانک سوئیچ وصل میکنید و روی همان پورت، برای هر VLAN یک Sub-interface میسازید. این طراحی معروف به Router-on-a-Stick است.
در این مطلب Sub-interface ، تگ 802.1Q ، کانفیگ کامل روتر و سوئیچ، Native VLAN ، DHCP ، محدودیتهای پهنای باند و زمانی که بهتر است سراغ سوئیچ لایه ۳ بروید را مرور میکنیم.
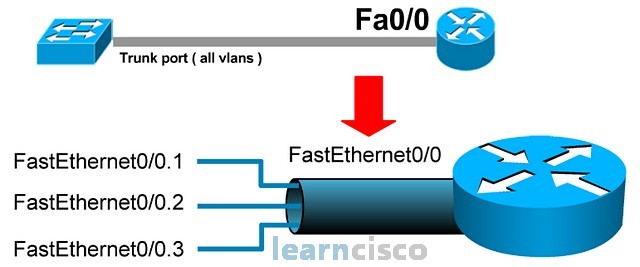
Sub-interface در یک نگاه
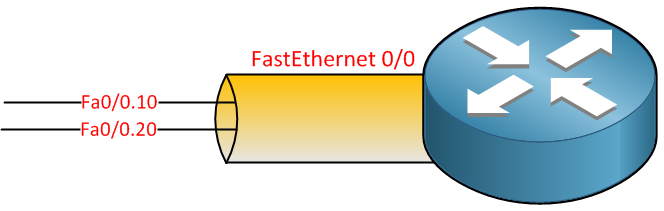
| ایده | یک پورت فیزیکی روتر، چند اینترفیس منطقی؛ هر کدام برای یک VLAN |
| نامگذاری | interface Gi0/0/1.10 ؛ عدد بعد از نقطه دلخواه است ولی بهتر است با VLAN یکی باشد |
| تگ | encapsulation dot1Q <vlan-id> ؛ ISL منسوخ است |
| سمت سوئیچ | پورت ترانک 802.1Q با VLANهای مجاز |
| کاربرد | مسیریابی بین VLANها وقتی سوئیچ لایه ۲ است؛ اتصال به ISP با VLAN |
| محدودیت | همه ترافیک بین VLANها از یک لینک و CPU/QFP روتر عبور میکند |
فهرست مطالب
802.1Q و ISL
برای اینکه چند VLAN از یک کابل عبور کنند، هر فریم باید برچسب VLAN خودش را داشته باشد. دو روش در تاریخ سیسکو بوده است:
| روش | نوع | وضعیت امروز |
|---|---|---|
| ISL (Inter-Switch Link) | اختصاصی سیسکو؛ کل فریم را کپسوله میکند | منسوخ؛ روی سوئیچها و روترهای جدید پشتیبانی نمیشود |
| IEEE 802.1Q | استاندارد باز؛ ۴ بایت تگ داخل فریم | تنها روش رایج |
تگ 802.1Q یک فیلد ۱۲ بیتی VLAN ID دارد، یعنی تا ۴۰۹۴ VLAN. توضیح بیشتر درباره تگ و نسخه دوبل آن را در Q-in-Q Tunnel چیست ببینید.
کانفیگ کامل
سناریو: سوئیچ Access با VLAN 10 (کاربران) و VLAN 20 (سرورها) و VLAN 99 (مدیریت). روتر R1 از پورت Gi0/0/1 به پورت ترانک سوئیچ وصل است و گیتوی هر سه VLAN است.
سمت روتر
R1(config)# interface GigabitEthernet0/0/1
R1(config-if)# description TRUNK to SW-ACC-01
R1(config-if)# no ip address
R1(config-if)# no shutdown
!
R1(config)# interface GigabitEthernet0/0/1.10
R1(config-subif)# description VLAN10-USERS
R1(config-subif)# encapsulation dot1Q 10
R1(config-subif)# ip address 192.168.10.1 255.255.255.0
R1(config-subif)# ip helper-address 192.168.20.10
!
R1(config)# interface GigabitEthernet0/0/1.20
R1(config-subif)# description VLAN20-SERVERS
R1(config-subif)# encapsulation dot1Q 20
R1(config-subif)# ip address 192.168.20.1 255.255.255.0
!
R1(config)# interface GigabitEthernet0/0/1.99
R1(config-subif)# description VLAN99-MGMT
R1(config-subif)# encapsulation dot1Q 99 native
R1(config-subif)# ip address 10.10.99.1 255.255.255.0
نکتهها:
- روی خود پورت فیزیکی IP نگذارید؛ فقط
no shutdown. اگر پورت فیزیکی خاموش باشد، همه subinterfaceها down هستند. - آدرس گیتوی باید یک آدرس میزبان باشد (مثل 192.168.20.1) ، نه آدرس شبکه (192.168.20.0) ؛ این اشتباه در نسخه قدیمی همین مطلب هم بود.
- کلمه
nativeیعنی فریمهای بدون تگ روی این پورت متعلق به این subinterface هستند؛ باید با Native VLAN ترانک سوئیچ یکی باشد. ip helper-addressدرخواستهای DHCP کلاینتهای VLAN 10 را به سرور DHCP در VLAN 20 میفرستد.
سمت سوئیچ
SW-ACC-01(config)# interface GigabitEthernet1/0/48
SW-ACC-01(config-if)# description TRUNK to R1
SW-ACC-01(config-if)# switchport mode trunk
SW-ACC-01(config-if)# switchport trunk allowed vlan 10,20,99
SW-ACC-01(config-if)# switchport trunk native vlan 99
!
SW-ACC-01(config)# interface Vlan99
SW-ACC-01(config-if)# ip address 10.10.99.21 255.255.255.0
SW-ACC-01(config)# ip default-gateway 10.10.99.1
بررسی
R1# show ip interface brief | include 0/0/1
GigabitEthernet0/0/1      unassigned      YES unset  up   up
GigabitEthernet0/0/1.10   192.168.10.1    YES manual up   up
GigabitEthernet0/0/1.20   192.168.20.1    YES manual up   up
GigabitEthernet0/0/1.99   10.10.99.1      YES manual up   up
R1# show vlans
SW-ACC-01# show interfaces trunk
محدودیتها و جایگزین
در Router-on-a-Stick ، هر بستهای که از VLAN 10 به VLAN 20 میرود، دو بار از همان لینک عبور میکند: یک بار از سوئیچ به روتر و یک بار از روتر به سوئیچ. پس:
- پهنای باند لینک ترانک بین همه VLANها تقسیم میشود؛ یک لینک ۱ گیگ برای چند سرور پرترافیک کم است.
- ظرفیت مسیریابی روتر (CPU یا QFP) سقف کل ترافیک بین VLANهاست.
- لینک تنها، یک نقطه خرابی است؛ با EtherChannel (دو پورت روتر در Port-channel) کمی بهتر میشود.
اگر ترافیک بین VLANها زیاد است، سوئیچ لایه ۳ با SVI راهحل بهتری است؛ مسیریابی با سرعت سختافزار و بدون رفت و برگشت روی یک لینک. جزئیات را در روتینگ توسط سوئیچ سیسکو ببینید.
کاربردهای دیگر Sub-interface
- اتصال به ISP با VLAN: بسیاری از لینکهای فیبر و متروی اترنت، سرویس را روی یک VLAN مشخص تحویل میدهند؛ روی روتر یک subinterface با همان VLAN میسازید.
- چند سرویس روی یک لینک: اینترنت، MPLS و VPN روی VLANهای جدا از یک پورت.
- PPPoE روی VLAN: مثل سرویسهای FTTH که PPPoE را روی یک VLAN تحویل میدهند؛ ببینید کانفیگ روتر سیسکو PPPoE Dialer.
پرسشهای متداول
subinterface up است ولی کلاینتها به گیتوی نمیرسند.
VLAN مجاز روی ترانک سوئیچ نیست، شماره dot1Q با VLAN سوئیچ فرق دارد، یا Native VLAN دو طرف ناهمسان است.
شماره subinterface باید با VLAN یکی باشد؟
نه؛ عدد بعد از نقطه فقط نام است و VLAN را دستور encapsulation تعیین میکند. اما یکی بودن آنها عیبیابی را خیلی سادهتر میکند.
روی سوئیچ لایه ۳ هم subinterface هست؟
بله؛ روی پورتهای Routed سوئیچهای Catalyst 9000 هم Layer 3 subinterface پشتیبانی میشود، اما برای گیتوی VLANهای داخلی معمولاً SVI استفاده میشود.
منابع رسمی
مشاوره با AKA NET
برای طراحی VLAN و مسیریابی بین VLANها و انتخاب بین روتر و سوئیچ لایه ۳ با آکانت (AKA NET) تماس بگیرید.
تلفن: 09121308444 | ایمیل: aka@aka.ir | aka.ir
سلام، ممنون برای به اشتراک گذاشتن دانش و تجربیات خود
سلام وقت بخیر . ممنون از توضیحاتتون
فقط یه مشکلی هست net id ip شبیه هم هست و overlap میده
برای حل این چکار باید کرد.
سلام
ip دوم را secondary ست کنید .
اگر متوجه منظورتون نشدم ، توضیح بدید لطفا