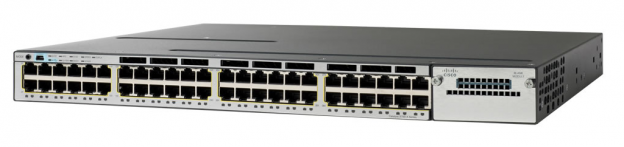
زمانی مسیریابی فقط کار روتر بود و سوئیچ فقط فریمها را در یک VLAN جابهجا میکرد. با آمدن Catalyst 3550 و بعد 3560 و 3750 ، سوئیچهای میانرده سیسکو هم مسیریاب شدند؛ و امروز در خانواده Catalyst 9000 تقریباً هر سوئیچی میتواند لایه ۳ باشد. روتینگ توسط سوئیچ سیسکو یعنی سوئیچ خودش گیتوی VLANها میشود و ترافیک بین VLANها را با سرعت سختافزاری (ASIC) و بدون فرستادن به روتر جداگانه مسیریابی میکند.
در این مطلب تفاوت سوئیچ لایه ۳ با روتر، فعال کردن مسیریابی، SVI و پورت Routed ، مسیریابی استاتیک و پویا، و محدودیتهایی که باید بدانید را مرور میکنیم. دستورها روی 3560 و 3750 کلاسیک و Catalyst 9000 یکسان است.
روتینگ روی سوئیچ سیسکو در یک نگاه
| فعالسازی | ip routing (و برای IPv6 ipv6 unicast-routing) |
| گیتوی VLAN | SVI : interface Vlan10 |
| لینک به روتر یا سوئیچ دیگر | پورت Routed : no switchport |
| پروتکلها | Static ، OSPF ، EIGRP ، IS-IS ، BGP (بسته به مدل و لایسنس) |
| مزیت | مسیریابی بین VLANها با سرعت سختافزار و تعداد پورت زیاد |
| محدودیت | جدول مسیر کوچکتر از روتر، بدون اینترفیس WAN ، امکانات NAT و VPN محدود |
فهرست مطالب
سوئیچ لایه ۳ یا روتر؟
سوئیچ لایه ۳ برای مسیریابی داخل پردیس و دیتاسنتر عالی است؛ روتر برای لبه شبکه و WAN. تفاوتها:
| ویژگی | سوئیچ لایه ۳ | روتر |
|---|---|---|
| فورواردینگ | ASIC ؛ line-rate روی همه پورتها | در روترهای شعبه CPU یا QFP ؛ ظرفیت محدودتر |
| تعداد پورت | ۲۴ تا ۴۸ و بیشتر | کم |
| اینترفیس WAN | ندارد (فقط اترنت) | اترنت، DSL ، LTE ، سریال و … |
| جدول مسیر | محدود به ظرفیت TCAM (مثلاً ۴ هزار مسیر روی 9200 ، دهها هزار روی 9300) | بسیار بزرگ؛ جدول کامل اینترنت روی روترهای مرزی |
| NAT | روی Catalyst 9300 با Network Advantage از IOS XE 16.12.1 ؛ با محدودیت | کامل |
| VPN و فایروال | محدود یا ندارد | IPsec ، DMVPN ، Zone-Based Firewall |
| جای مناسب | Distribution و Core پردیس، گیتوی VLANها | لبه اینترنت و اتصال شعبهها |
در آموزشهای قدیمی گفته میشد سوئیچ لایه ۳ اصلاً NAT ندارد؛ این برای 3560 و 3750 درست بود. طبق راهنمای رسمی، Catalyst 9300 از NAT پشتیبانی میکند و از نسخه 16.12.1 با لایسنس Network Advantage در دسترس است؛ اما محدودیتهایی دارد (مثلاً NAT بین VRFها پشتیبانی نمیشود) و جای اصلی NAT همچنان روتر یا فایروال لبه است.
فعال کردن مسیریابی
DIST(config)# ip routing
DIST(config)# ipv6 unicast-routing
DIST# show ip route
روی بیشتر سوئیچهای لایه ۳ مسیریابی بهطور پیشفرض خاموش است. تا ip routing نزنید، سوئیچ مثل یک سوئیچ لایه ۲ با IP مدیریتی رفتار میکند و ip default-gateway را به کار میبرد.
SVI ؛ گیتوی VLANها
برای هر VLAN که قرار است سوئیچ گیتوی آن باشد، یک اینترفیس مجازی (SVI) میسازیم. از این لحظه ترافیک بین VLAN 10 و 20 درون خود سوئیچ مسیریابی میشود:
DIST(config)# vlan 10
DIST(config-vlan)# name USERS
DIST(config)# vlan 20
DIST(config-vlan)# name SERVERS
DIST(config)# interface Vlan10
DIST(config-if)# ip address 192.168.10.1 255.255.255.0
DIST(config-if)# ip helper-address 10.10.20.10
DIST(config-if)# no shutdown
DIST(config)# interface Vlan20
DIST(config-if)# ip address 192.168.20.1 255.255.255.0
DIST(config-if)# no shutdown
ip helper-address درخواستهای DHCP کلاینتهای VLAN 10 را به سرور DHCP در VLAN دیگر میرساند؛ جزئیات DHCP را در DHCP و پیادهسازی آن روی روتر و سوئیچ سیسکو ببینید. SVI فقط وقتی up است که VLAN وجود داشته باشد و دستکم یک پورت فعال در آن VLAN باشد.
پورت Routed ؛ لینک به روتر یا سوئیچ دیگر
برای لینک نقطهبهنقطه به روتر لبه یا سوئیچ هسته، بهجای ترانک و SVI ، پورت را مستقیماً به پورت لایه ۳ تبدیل کنید. این طراحی Routed Access نام دارد و STP را از لینکهای بین سوئیچها حذف میکند:
DIST(config)# interface TenGigabitEthernet1/1/1
DIST(config-if)# description P2P to CORE-01
DIST(config-if)# no switchport
DIST(config-if)# ip address 10.0.0.1 255.255.255.252
DIST(config-if)# no shutdown
مسیریابی استاتیک
DIST(config)# ip route 0.0.0.0 0.0.0.0 10.0.0.2
DIST(config)# ip route 172.16.0.0 255.255.0.0 10.0.0.2 name TO-BRANCHES
مسیریابی پویا (OSPF)
DIST(config)# router ospf 1
DIST(config-router)# router-id 10.255.255.2
DIST(config-router)# passive-interface default
DIST(config-router)# no passive-interface TenGigabitEthernet1/1/1
DIST(config-router)# network 10.0.0.0 0.0.0.3 area 0
DIST(config-router)# network 192.168.10.0 0.0.0.255 area 0
DIST(config-router)# network 192.168.20.0 0.0.0.255 area 0
DIST(config)# interface TenGigabitEthernet1/1/1
DIST(config-if)# ip ospf network point-to-point
passive-interface default باعث میشود OSPF روی SVIهای کاربر Hello نفرستد (کاربران نباید همسایه OSPF بشوند) و فقط روی لینک به هسته فعال باشد.
نکتههای طراحی
- افزونگی گیتوی: اگر دو سوئیچ Distribution دارید، روی SVIها HSRP بگذارید (پیادهسازی HSRP) ، یا با StackWise Virtual دو سوئیچ را یک دستگاه منطقی کنید.
- ظرفیت TCAM: جدول مسیر، ARP و ACL روی سوئیچ در TCAM محدود نگه داشته میشوند؛ جدول کامل اینترنت را روی سوئیچ نیاورید.
- جداسازی: VLANهایی که نباید با هم حرف بزنند را یا در VRF جدا بگذارید یا با ACL روی SVI محدود کنید.
بررسی
| دستور | کاربرد |
|---|---|
show ip route |
جدول مسیریابی |
show ip interface brief |
وضعیت SVIها و پورتهای Routed |
show ip ospf neighbor |
همسایههای OSPF |
show platform hardware fed switch active fwd-asic resource tcam utilization |
مصرف TCAM روی Catalyst 9000 |
پرسشهای متداول
SVI ساختم ولی down است.
VLAN وجود ندارد یا هیچ پورت فعالی (Access یا ترانک) در آن VLAN نیست.
سوئیچ لایه ۳ جای روتر اینترنت را میگیرد؟
برای شبکههای کوچک با یک لینک اترنت و بدون NAT پیچیده، گاهی بله؛ اما برای NAT ، VPN و فایروال ، روتر یا فایروال لبه لازم است.
Router-on-a-Stick بهتر است یا SVI؟
SVI روی سوئیچ لایه ۳ سریعتر است. Router-on-a-Stick با subinterface وقتی به کار میآید که سوئیچ لایه ۲ دارید.
منابع رسمی
- IP Addressing Services Configuration Guide, IOS XE 17.9 (Catalyst 9300) – Configuring NAT
- Configure and Verify NAT on Catalyst 9000 Switches
مشاوره با AKA NET
برای طراحی لایه Distribution و Core ، مسیریابی روی سوئیچهای Catalyst و انتخاب لایسنس با آکانت (AKA NET) تماس بگیرید.
تلفن: 09121308444 | ایمیل: aka@aka.ir | aka.ir