یک روتر سیسکو نو از جعبه بیرون آمده است و قرار است اینترنت یک دفتر را راه بیندازد، دو شعبه را به هم وصل کند یا بین چند شبکه داخلی مسیریابی کند. کانفیگ اولیه روتر سیسکو کار پیچیدهای نیست؛ کافی است مفاهیم پایه شبکه (آدرس IP ، Subnet ، گیتوی) را بدانید و ترتیب درست کارها را رعایت کنید. در این راهنما قدمبهقدم یک روتر را از حالت خالی تا یک کانفیگ کامل، امن و قابل مدیریت میبریم.
مراحل: اتصال کنسول، آشنایی با حالتهای خط فرمان، نام و رمزها، SSH برای مدیریت از راه دور، آدرسدهی اینترفیسها، مسیریابی استاتیک، NAT برای اینترنت، DHCP ، ذخیره و بکاپ کانفیگ، و در پایان یک کانفیگ کامل نمونه.
کانفیگ اولیه روتر در یک نگاه
| اتصال اول | کابل کنسول (RJ45 یا USB) و PuTTY با تنظیم 9600 8N1 |
| ورود به کانفیگ | enable و configure terminal |
| امنیت پایه | enable secret ، کاربر محلی ، SSH بهجای Telnet |
| اینترفیس | ip address و no shutdown |
| مسیر پیشفرض | ip route 0.0.0.0 0.0.0.0 <gateway> |
| ذخیره | copy running-config startup-config |
فهرست مطالب
اتصال به کنسول
روتر نو هیچ آدرس IP ندارد؛ پس اولین اتصال از طریق پورت کنسول است. روترهای جدید (ISR 1000 ، ISR 4000 و Catalyst 8000) هم پورت کنسول RJ45 و هم پورت USB کنسول (Mini-USB یا USB-C) دارند. با کابل کنسول سیسکو (یا کابل USB) به کامپیوتر وصل شوید و در یک برنامه ترمینال مثل PuTTY یا SecureCRT پورت سریال را با این تنظیمات باز کنید:
| پارامتر | مقدار |
|---|---|
| Speed (Baud rate) | 9600 |
| Data bits | 8 |
| Parity | None |
| Stop bits | 1 |
| Flow control | None |
اگر روتر پیش از این کانفیگ نداشته باشد، پس از بوت پیشنهاد Setup Mode (دیالوگ کانفیگ اولیه) را میدهد. با پاسخ no مستقیم به خط فرمان بروید؛ کانفیگ دستی هم دقیقتر است و هم آموزندهتر.
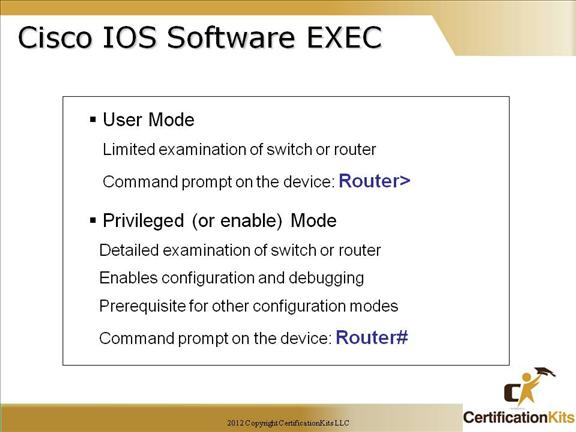
حالتهای خط فرمان
| حالت | اعلان (Prompt) | ورود | کاربرد |
|---|---|---|---|
| User EXEC | Router> |
پس از ورود | دستورهای محدود نمایشی (ping ، show محدود) |
| Privileged EXEC | Router# |
enable |
همه دستورهای show ، debug ، copy و reload |
| Global Configuration | Router(config)# |
configure terminal |
تنظیمات کلی دستگاه |
| Interface Configuration | Router(config-if)# |
interface Gi0/0/0 |
تنظیمات یک اینترفیس |
با exit یک سطح بالا میروید و با end (یا Ctrl+Z) مستقیم به Privileged EXEC برمیگردید. علامت ? در هر جا فهرست دستورهای ممکن را نشان میدهد و Tab دستور نیمهکاره را کامل میکند.
نام، رمز و تنظیمات پایه
Router> enable
Router# configure terminal
Router(config)# hostname Aka-R1
Aka-R1(config)# no ip domain lookup
Aka-R1(config)# enable secret Str0ng-Enable!
Aka-R1(config)# username admin privilege 15 secret Str0ng-Admin!
Aka-R1(config)# service password-encryption
Aka-R1(config)# banner motd # Authorized access only #
Aka-R1(config)# clock timezone IRST 3 30
| دستور | کار |
|---|---|
hostname |
نام دستگاه؛ در اعلان و لاگها دیده میشود |
no ip domain lookup |
جلوگیری از جستوجوی DNS وقتی دستوری را اشتباه تایپ میکنید (معطلی چند ثانیهای) |
enable secret |
رمز ورود به Privileged Mode ، بهصورت هش؛ از enable password استفاده نکنید |
username ... secret |
کاربر محلی برای ورود از کنسول و SSH |
service password-encryption |
رمزهای متنی باقیمانده را مخفی میکند (رمزگذاری ضعیف type 7 ؛ فقط در برابر دیده شدن روی صفحه) |
aaa new-model مدل احراز هویت AAA را فعال میکند. اگر آن را بزنید، ورود به همه خطوط (از جمله کنسول) با فهرستهای AAA کنترل میشود؛ پس پیش از خروج حتماً کاربر محلی تعریف کرده باشید. برای یک روتر ساده، همان login local روی خطوط کافی است. جزئیات را در پیکربندی AAA روی سیسکو ببینید.مدیریت از راه دور با SSH
Telnet همهچیز را حتی رمزها را بدون رمزنگاری میفرستد؛ همیشه SSH فعال کنید. برای SSH ، روتر به نام دامنه و کلید RSA نیاز دارد:
Aka-R1(config)# ip domain name aka.local
Aka-R1(config)# crypto key generate rsa modulus 2048
Aka-R1(config)# ip ssh version 2
!
Aka-R1(config)# ip access-list standard MGMT
Aka-R1(config-std-nacl)# permit 192.168.1.0 0.0.0.255
!
Aka-R1(config)# line console 0
Aka-R1(config-line)# login local
Aka-R1(config-line)# exec-timeout 10 0
Aka-R1(config-line)# logging synchronous
!
Aka-R1(config)# line vty 0 4
Aka-R1(config-line)# login local
Aka-R1(config-line)# transport input ssh
Aka-R1(config-line)# access-class MGMT in
Aka-R1(config-line)# exec-timeout 10 0
access-class تعیین میکند فقط از شبکه داخلی بتوان به روتر SSH زد؛ پورت مدیریتی روتر نباید از اینترنت در دسترس باشد. logging synchronous هم باعث میشود پیامهای لاگ وسط تایپ شما نپرند.
آدرسدهی اینترفیسها
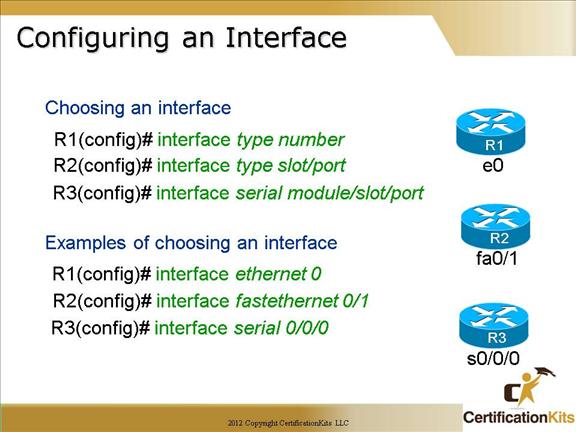
نام اینترفیسها به مدل روتر بستگی دارد: در روترهای قدیمی FastEthernet0/0 ، در سری 1900 و 2900 GigabitEthernet0/0 و در ISR 4000 ، ISR 1000 و Catalyst 8000 سهبخشی مثل GigabitEthernet0/0/0. فهرست اینترفیسها و وضعیتشان را ببینید:
Aka-R1# show ip interface brief
Interface              IP-Address      OK? Method Status                Protocol
GigabitEthernet0/0/0   unassigned      YES unset  administratively down down
GigabitEthernet0/0/1   unassigned      YES unset  administratively down down
در مثال ما، Gi0/0/0 به مودم یا روتر ISP و Gi0/0/1 به شبکه داخلی (LAN) وصل است:
Aka-R1(config)# interface GigabitEthernet0/0/0
Aka-R1(config-if)# description WAN to ISP
Aka-R1(config-if)# ip address 203.0.113.2 255.255.255.252
Aka-R1(config-if)# no shutdown
!
Aka-R1(config)# interface GigabitEthernet0/0/1
Aka-R1(config-if)# description LAN
Aka-R1(config-if)# ip address 192.168.1.1 255.255.255.0
Aka-R1(config-if)# no shutdown
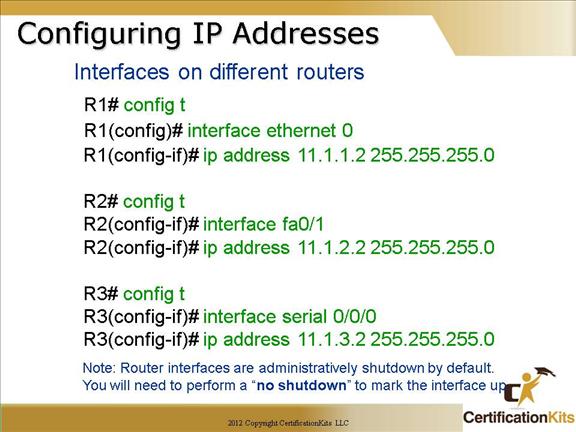
اینترفیسهای روتر برخلاف سوئیچ بهطور پیشفرض خاموش (shutdown) هستند؛ no shutdown را فراموش نکنید. اگر ISP آدرس را با DHCP میدهد، بهجای آدرس ثابت ip address dhcp بنویسید، و اگر اتصال PPPoE است، روش کانفیگ PPPoE Dialer را دنبال کنید. اگر در شبکه داخلی چند VLAN دارید، از Sub-Interface استفاده کنید.
مسیریابی استاتیک
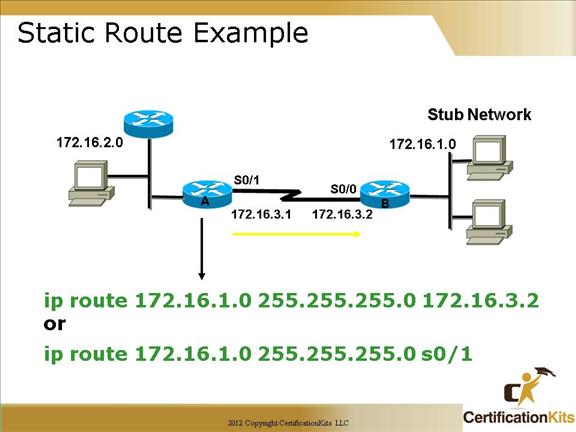
روتر شبکههایی را که مستقیم به آن وصلاند میشناسد. برای رسیدن به بقیه شبکهها باید مسیر تعریف کنید. قالب دستور:
ip route <network> <mask> {<next-hop-ip> | <exit-interface> [next-hop-ip]} [distance]
! default route: everything unknown goes to the ISP
Aka-R1(config)# ip route 0.0.0.0 0.0.0.0 203.0.113.1
! the 10.10.10.0/24 network is behind another router on the LAN (192.168.1.3)
Aka-R1(config)# ip route 10.10.10.0 255.255.255.0 192.168.1.3
آدرس next-hop باید در یکی از شبکههای متصل به روتر باشد؛ در مثال بالا 203.0.113.1 در شبکه اینترفیس WAN و 192.168.1.3 در شبکه LAN است.
برای شبکههای بزرگتر با چند روتر، بهجای مسیرهای استاتیک از پروتکلهای مسیریابی پویا مثل OSPF یا EIGRP استفاده کنید. اگر دو لینک اینترنت دارید، با IP SLA مسیر پشتیبان خودکار بسازید.
NAT برای اینترنت شبکه داخلی
کلاینتهای داخلی آدرس خصوصی دارند و برای رفتن به اینترنت باید با آدرس اینترفیس WAN ترجمه شوند (PAT):
Aka-R1(config)# interface GigabitEthernet0/0/0
Aka-R1(config-if)# ip nat outside
Aka-R1(config)# interface GigabitEthernet0/0/1
Aka-R1(config-if)# ip nat inside
!
Aka-R1(config)# ip access-list standard LAN-NAT
Aka-R1(config-std-nacl)# permit 192.168.1.0 0.0.0.255
Aka-R1(config)# ip nat inside source list LAN-NAT interface GigabitEthernet0/0/0 overload
انواع NAT ، Port Forwarding و عیبیابی آن را در پیادهسازی NAT روی روتر سیسکو کامل توضیح دادهایم.
DHCP برای کلاینتها
Aka-R1(config)# ip dhcp excluded-address 192.168.1.1 192.168.1.20
Aka-R1(config)# ip dhcp pool LAN
Aka-R1(dhcp-config)# network 192.168.1.0 255.255.255.0
Aka-R1(dhcp-config)# default-router 192.168.1.1
Aka-R1(dhcp-config)# dns-server 8.8.8.8 1.1.1.1
جزئیات بیشتر، آدرس رزرو و Relay در DHCP روی روتر و سوئیچ سیسکو.
ذخیره و بکاپ
همه دستورهایی که تا اینجا زدهاید در running-config (حافظه RAM) هستند و با قطع برق از بین میروند. آنها را در NVRAM ذخیره کنید:
Aka-R1# copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
دستور کوتاه write memory (یا wr) همین کار را میکند. پس از آن یک نسخه بکاپ هم بیرون از دستگاه نگه دارید؛ روشها در بکاپ کانفیگ سیسکو.
دستورهای بررسی
| دستور | چه چیزی نشان میدهد |
|---|---|
show running-config |
کانفیگ فعلی |
show ip interface brief |
آدرس و وضعیت همه اینترفیسها |
show ip route |
جدول مسیریابی |
show ip nat translations |
ترجمههای NAT فعال |
show version |
مدل، نسخه IOS ، حافظه و Configuration Register |
ping و traceroute |
تست دسترسی؛ اول به گیتوی ISP ، بعد به 8.8.8.8 ، بعد به یک نام دامنه |
کانفیگ کامل نمونه
hostname Aka-R1
no ip domain lookup
ip domain name aka.local
enable secret Str0ng-Enable!
username admin privilege 15 secret Str0ng-Admin!
service password-encryption
clock timezone IRST 3 30
ip ssh version 2
!
ip dhcp excluded-address 192.168.1.1 192.168.1.20
ip dhcp pool LAN
 network 192.168.1.0 255.255.255.0
 default-router 192.168.1.1
 dns-server 8.8.8.8 1.1.1.1
!
interface GigabitEthernet0/0/0
 description WAN to ISP
 ip address 203.0.113.2 255.255.255.252
 ip nat outside
 no shutdown
!
interface GigabitEthernet0/0/1
 description LAN
 ip address 192.168.1.1 255.255.255.0
 ip nat inside
 no shutdown
!
ip access-list standard LAN-NAT
 permit 192.168.1.0 0.0.0.255
ip access-list standard MGMT
 permit 192.168.1.0 0.0.0.255
ip nat inside source list LAN-NAT interface GigabitEthernet0/0/0 overload
ip route 0.0.0.0 0.0.0.0 203.0.113.1
!
line console 0
 login local
 exec-timeout 10 0
 logging synchronous
line vty 0 4
 login local
 transport input ssh
 access-class MGMT in
 exec-timeout 10 0
!
end
فراموش نکنید کلید RSA با crypto key generate rsa modulus 2048 ساخته میشود و در خود کانفیگ دیده نمیشود. پس از این پایه، معمولاً NTP ، Syslog ، SNMPv3 و فایروال (ZBF) هم اضافه میشوند.
پرسشهای متداول
اینترفیس up است اما protocol down است؛ چرا؟
لایه ۱ یا ۲ مشکل دارد: کابل، طرف مقابل خاموش، یا ناسازگاری سرعت و Duplex.
کلاینتها IP دارند اما اینترنت ندارند.
به ترتیب بررسی کنید: ping گیتوی ISP از روتر، وجود مسیر پیشفرض، ip nat inside و outside روی اینترفیس درست، و ACL مربوط به NAT.
روی ISR 4000 هم همین دستورها کار میکند؟
بله؛ IOS XE همین خط فرمان را دارد. فقط نام اینترفیسها سهبخشی است و برای بعضی قابلیتها باید لایسنس مناسب فعال باشد.
منابع رسمی
- Cisco 4000 Series ISRs Software Configuration Guide, IOS XE 17
- Cisco – Configure Secure Shell on Routers and Switches
- Cisco – IP Static Routes Configuration Guide
مطالب مرتبط: انواع حافظه روتر سیسکو ، پاک کردن کانفیگ روتر سیسکو و آموزش ابتدایی کانفیگ سوئیچ سیسکو.
مشاوره با AKA NET
برای راهاندازی، امنسازی و پشتیبانی روترهای سیسکو در دفتر مرکزی و شعب با آکانت (AKA NET) تماس بگیرید.
تلفن: 09121308444 | ایمیل: aka@aka.ir | aka.ir
یکم خیلی ابتدایی و ناقص بود
بهتر بود به vlanning هم میپرداختین
ممنونم
:)) جالب بود
این مقاله در واقع برای اشخاصی هست که به هر نحوی یک روتر به دستشون رسیده و میخوان یک چلنجی باش بکنن …
و الا از نظر من هم کاملا فاقد بار علمی یه
ممنونم از توجهتون
بازتاب: آموزش کانفیگ روتر سیسکو | شبکه /وب سایت /امنیت
پىاده سازى ospf روى مازول e1ميخام مرسى
سلام
مشكل عدم برقراري ارتباط neighbor بين روتر هاي شما بديد non broadcast بودن محيط isdn ، يا همان e1 شماست ،
Ospf از ادرس multicast 224.0.0.5 جهت ارسال hello msg استفاده ميكند ، لذا شما ميبايست از mapping استفاده نماييد ،
اين عبارت را سرچ كنيد : isdn static ip mapping
موفق باشيد
خیلی ممنون از مطلب علمی.
فقط این که روتر رو حتما با کابل کنسول باید کانفیگ کنیم نمیشه با Telnet یا امکان دیگه ای کانفیگش کرد؟
سلام
ممنونم از حسن نظر و توجهتون .
همونطور که عرض شد ، telnet و دیگر روش ها فقط در صورتی امکان پذیراست که شما یک IP فعال از روتر را در اختیار داشته و تنظیمات AAA مربوطه انجام شده و همچنین User و Password روتر یا سوئیچ سیسکو مورد نظر را در اختیار داشته باشید .
در کل اصولا زمانی که به هر دلیل دسترسی IP به دیوایس سیسکو مربوطه مقدور نباشد ،، مثل زمانی که شما یک روتر سیسکو تازه میخرید و آنرا از کارتن خارج میسازید و یا دستگاه به هر دلیلی به مشکل خورده و یا امکان ارتباط IP با آن برقرار نیست ، از کابل کنسول سیسکو استفاده میشود .
البته ذکر این نکته نیز خالی از فایده نیست ، که درگاهی نیز به نام AUX بر روی روتر ها وحود دارد که میتوان آنرا توسط کابل مخصوص به یک مودم اکسترنال متصل و توسط ارتباط ترمینال تلفنی ، شبیه شبکه های BBS قدیمی ، از راه دور به روتر متصل شد ،، که البته این روش در مقاله ذکر نشده است .
ممنونم
بد نبود.
به عنوان آشنایی اولیه با نحوه کانفیگ کردن router مناسب بود ولی نه کاملاً
در کل ممنونم
سلام
هدف همین بوده ، از توجهتون ممنونم .
موفق باشید ..
سلام
خیلی ازتون سپاسگذارم
من یه تازه کار واقعی ام و واقعا به چنین مطالبی نیاز دارم
همش این در و اون در می زنم تا چیزی یاد بگیرم
مطالبتون مفیدند
لطفا بازهم ادامه بدید
سلام
ممنون از حسن نظرتون .
به امید موفقیت
سایت جالبی هست برای من که محتوایی خوبی قرار دادید ممنون از لطفتون