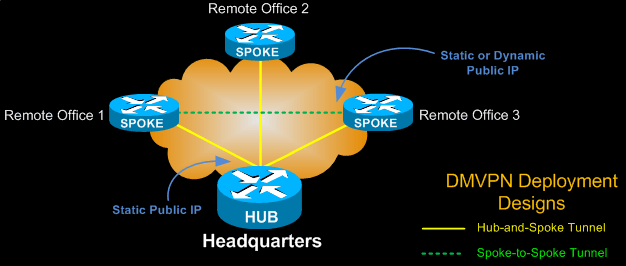
اگر سه دفتر دارید، ساختن تانل GRE و IPsec جداگانه بین هر جفت ساده است. اما با بیست شعبه، تانلهای نقطهبهنقطه به صدها پیکربندی میرسد و اضافه کردن هر شعبه جدید یعنی دست بردن در کانفیگ همه. DMVPN یا Dynamic Multipoint VPN این مشکل را حل میکند: هر شعبه فقط با دفتر مرکزی (Hub) پیکربندی میشود، و وقتی دو شعبه به هم ترافیک دارند، خودشان در لحظه یک تانل مستقیم بین هم میسازند. مغز این سازوکار پروتکل NHRP است.
در این مطلب NHRP ، اجزای DMVPN ، سه فاز آن، کانفیگ کامل Phase 3 با IPsec و مسیریابی، و دستورهای بررسی را مرور میکنیم.
DMVPN در یک نگاه
| اجزا | mGRE (GRE چندنقطهای) + NHRP + IPsec + یک پروتکل مسیریابی |
| NHRP | پروتکلی شبیه ARP : IP تانل را به IP عمومی (NBMA) نگاشت میکند |
| Hub (NHS) | روتر مرکزی؛ شعبهها خود را نزد آن ثبت میکنند |
| Spoke (NHC) | روتر شعبه؛ فقط Hub را میشناسد |
| فاز پیشنهادی | Phase 3 : ip nhrp redirect روی Hub و ip nhrp shortcut روی Spokeها |
| مزیت | اضافه شدن شعبه بدون تغییر کانفیگ Hub یا شعبههای دیگر؛ تانل مستقیم شعبه به شعبه |
فهرست مطالب
NHRP چیست
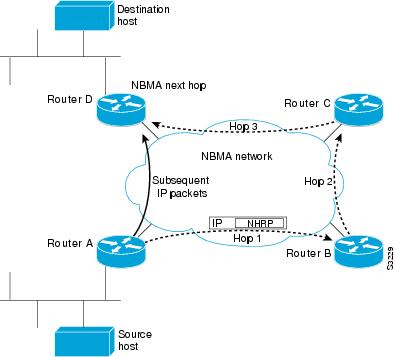
Next Hop Resolution Protocol در شبکههای NBMA (Non-Broadcast Multi-Access) ، که اینترنت هم عملاً یکی از آنهاست، همان کاری را میکند که ARP در LAN انجام میدهد: به هر روتر میگوید «برای رسیدن به آدرس تانل X ، بسته را به کدام IP عمومی بفرست». Spokeها هنگام بالا آمدن، نگاشت آدرس تانل و IP عمومی خود را نزد Hub (که نقش NHS یا Next Hop Server را دارد) ثبت میکنند. وقتی Spoke 1 بخواهد به Spoke 2 برسد، از Hub میپرسد IP عمومی Spoke 2 چیست و بعد مستقیم به آن وصل میشود.
سه فاز DMVPN
| فاز | تانل Spoke به Spoke | نیاز مسیریابی | وضعیت |
|---|---|---|---|
| Phase 1 | ندارد؛ همه ترافیک از Hub عبور میکند | Spokeها میتوانند فقط default از Hub بگیرند | ساده ولی Hub گلوگاه است |
| Phase 2 | دارد | هر Spoke باید مسیر دقیق شبکه Spokeهای دیگر را با next-hop اصلی داشته باشد؛ خلاصهسازی روی Hub ممکن نیست | قدیمی |
| Phase 3 | دارد | Hub میتواند فقط خلاصه یا default بفرستد؛ NHRP Redirect و Shortcut مسیر مستقیم را میسازند | توصیهشده |
در Phase 3 ، وقتی Hub میبیند ترافیکی از یک Spoke وارد و به Spoke دیگر خارج میشود، به هر دو یک NHRP Redirect میفرستد. Spokeها با NHRP آدرس عمومی یکدیگر را پیدا میکنند و یک مسیر میانبر (Shortcut) در جدول مسیریابی نصب میکنند تا ترافیک بعدی مستقیم برود. طبق سند سیسکو، برای مهاجرت از Phase 2 به Phase 3 فقط دو دستور لازم است: ip nhrp redirect روی Hub و ip nhrp shortcut روی هر Spoke.
کانفیگ کامل Phase 3
Hub با IP عمومی 203.0.113.10 ، دو Spoke با IP عمومی پویا یا ثابت. شبکه تانل 172.16.1.0/24.
IPsec (روی همه روترها)
crypto ikev2 keyring DMVPN-KR
 peer ANY
  address 0.0.0.0 0.0.0.0
  pre-shared-key Dmvpn-PSK-2026
crypto ikev2 profile DMVPN-IKEV2
 match identity remote address 0.0.0.0
 authentication remote pre-share
 authentication local pre-share
 keyring local DMVPN-KR
crypto ipsec transform-set DMVPN-TS esp-gcm 256
 mode transport
crypto ipsec profile DMVPN-PROF
 set transform-set DMVPN-TS
 set ikev2-profile DMVPN-IKEV2
Hub
interface Tunnel10
 description DMVPN Hub
 ip address 172.16.1.1 255.255.255.0
 no ip redirects
 ip mtu 1400
 ip tcp adjust-mss 1360
 ip nhrp authentication Nhrp-K3y
 ip nhrp network-id 10
 ip nhrp map multicast dynamic
 ip nhrp redirect
 tunnel source GigabitEthernet0/0/0
 tunnel mode gre multipoint
 tunnel key 10
 tunnel protection ipsec profile DMVPN-PROF
Spoke
interface Tunnel10
 description DMVPN Spoke - Branch 1
 ip address 172.16.1.11 255.255.255.0
 no ip redirects
 ip mtu 1400
 ip tcp adjust-mss 1360
 ip nhrp authentication Nhrp-K3y
 ip nhrp network-id 10
 ip nhrp nhs 172.16.1.1 nbma 203.0.113.10 multicast
 ip nhrp shortcut
 tunnel source GigabitEthernet0/0/0
 tunnel mode gre multipoint
 tunnel key 10
 tunnel protection ipsec profile DMVPN-PROF
دستور ip nhrp nhs … nbma … multicast شکل امروزی و خلاصه سه دستور قدیمی (ip nhrp map ، ip nhrp map multicast و ip nhrp nhs) است که در آموزشهای قدیمی میبینید. برای شعبهای که IP عمومی پویا دارد هیچ تغییری لازم نیست؛ Spoke هر بار IP جدیدش را نزد Hub ثبت میکند.
مسیریابی روی تانل
در Phase 3 ، Hub میتواند فقط یک خلاصه یا default به Spokeها بدهد. نمونه با EIGRP:
! Hub
router eigrp DMVPN
 address-family ipv4 unicast autonomous-system 100
  af-interface Tunnel10
   summary-address 192.168.0.0 255.255.0.0
   no split-horizon
  exit-af-interface
  network 172.16.1.0 0.0.0.255
  network 192.168.0.0 0.0.255.255
!
! Spoke
router eigrp DMVPN
 address-family ipv4 unicast autonomous-system 100
  network 172.16.1.0 0.0.0.255
  network 192.168.11.0 0.0.0.255
  eigrp stub connected summary
BGP هم برای DMVPNهای بزرگ بسیار رایج است؛ سیسکو یک راهنمای کامل برای BGP over DMVPN Phase 3 دارد. درباره Split Horizon و دلیل خاموش کردن آن روی Hub ، مطلب Split Horizon چیست را ببینید.
بررسی
Hub# show dmvpn
Interface: Tunnel10, IPv4 NHRP Details
Type:Hub, NHRP Peers:2,
 # Ent  Peer NBMA Addr Peer Tunnel Add State  UpDn Tm Attrb
 ----- --------------- --------------- ----- -------- -----
     1 198.51.100.21       172.16.1.11    UP 01:12:03     D
     1 192.0.2.35          172.16.1.12    UP 00:58:40     D
Spoke1# show ip nhrp
Spoke1# show ip route nhrp
Spoke1# show crypto ikev2 sa
Spoke1# traceroute 192.168.12.1 source 192.168.11.1
بعد از اولین ترافیک بین دو Spoke ، در show dmvpn روی Spoke یک ورودی جدید با نشان dynamic برای Spoke دیگر میبینید و traceroute دیگر از Hub عبور نمیکند.
پرسشهای متداول
DMVPN بدون IPsec کار میکند؟
بله، اما ترافیک رمزنگاری نمیشود. روی اینترنت همیشه IPsec را فعال کنید.
Spokeها پشت NAT هستند؛ مشکلی هست؟
Spoke به Hub وصل میشود، اما تانل مستقیم Spoke به Spoke پشت NAT گاهی برقرار نمیشود. IPsec با NAT-T و IP عمومی ثابت برای Hub لازم است.
DMVPN یا SD-WAN؟
DMVPN هنوز راهحل پایدار و بدون لایسنس اضافه برای اتصال شعبههاست. SD-WAN مدیریت متمرکز، انتخاب مسیر بر اساس کیفیت لینک و مانیتورینگ برنامهها را اضافه میکند؛ مقایسه را در سیسکو SDN ببینید.
منابع رسمی
- IP Addressing Configuration Guide, IOS XE 17 – Shortcut Switching Enhancements for NHRP in DMVPN
- Configure BGP over DMVPN Phase 3
- Configure Phase-3 Hierarchical DMVPN with Multi-Subnet Spokes
مطلب پایه: سیسکو GRE چیست.
مشاوره با AKA NET
برای طراحی و پیادهسازی DMVPN ، مهاجرت از Phase 2 به Phase 3 یا مهاجرت به SD-WAN با آکانت (AKA NET) تماس بگیرید.
تلفن: 09121308444 | ایمیل: aka@aka.ir | aka.ir
سلام من میخوام این متن رو در پایان نامم بذارید لطف می کنید نام نویسنده رو بگین؟؟؟